Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Specialista in cybersecurity ed esperto di WordPress
Hai bisogno di aiuto per analizzare prove digitali dopo un incidente di sicurezza? Una corretta verifica forense può scoprire artefatti chiave e rivelare cosa è realmente successo.
Eseguirò analisi di digital forensics autorizzati sulle tue immagini di disco o log e fornirò un rapporto professionale, facile da capire.
Cosa Posso Analizzare:
Cosa Riceverai:
Perché Scegliere Me?
Nota Importante: Analizzo SOLO prove di cui sei proprietario o che hai legalmente autorizzato a ispezionare. Niente spionaggio, hacking, cracking di password o attività illegali.


Dispositivo:
Desktop
•
Laptop
•
Server
•
Mobile
•
Tablet
Sistema operativo:
Windows
•
Linux
•
Unix
•
IOS
•
Ubuntu
Traduzione automatica.
Quali formati di file o tipi di immagine forense accetti per l'analisi?
Accetto formati di immagine forense standard come E01, RAW, DD, AFF, così come file PCAP per traffico di rete, dump di memoria e log di sistema (EVTX).
Quali strumenti usi per le indagini di digital forensics?
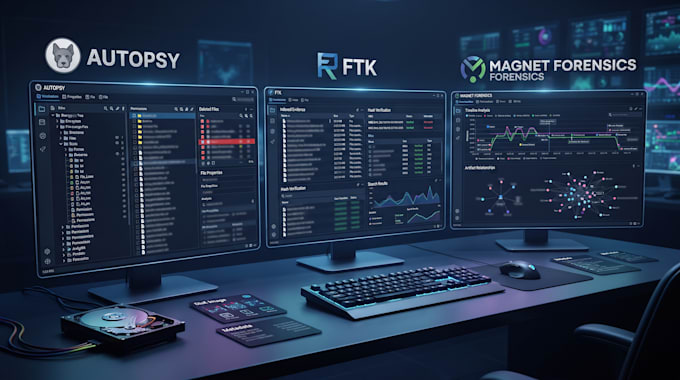
Utilizzo strumenti forensi di settore come Autopsy, FTK Imager e Magnet AXIOM per analizzare artefatti di sistema, immagini di disco e prove in modo efficiente e preciso.
Riceverò un rapporto forense chiaro dopo l'analisi?
Sì, riceverai un rapporto completo in PDF con riepilogo esecutivo, linea temporale degli eventi, principali artefatti trovati, screenshot delle prove e raccomandazioni pratiche.
Analizzi prove per casi legali o giudiziari attivi?
I miei servizi si concentrano sull'analisi di artefatti tecnici, risposta agli incidenti e indagini interne per insight aziendali o personali. Non fornisco testimonianze di esperti certificati in procedimenti legali.
Puoi eseguire digital forensics da remoto o accedere a dispositivi di terze parti non autorizzati?
No. Lavoro esclusivamente su dati, log o immagini di disco di cui sei legalmente proprietario o che hai esplicita autorizzazione scritta a ispezionare. Sorveglianza remota, cracking di password o hacking non autorizzato sono severamente vietati.