Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Audit sull’assemblaggio e sull’hardened della build dell’app Electron spedita
Due cose non vanno mai in la maggior parte delle app Electron, e nessuna si vede nel tuo repository.
1. Le fusibili di sicurezza di Electron restano ai valori di default, quindi l'app accetta argomenti di avvio che consegnano un runtime Node.js a anything che può avviarlo.
2. I valori di build vengono spediti nel pacchetto: mappe sorgente, bundle di sviluppo, credenziali che nessuno voleva pubblicare.
Io esamino l'artefatto che i tuoi utenti scaricano, non il tuo repo. Niente viene eseguito.
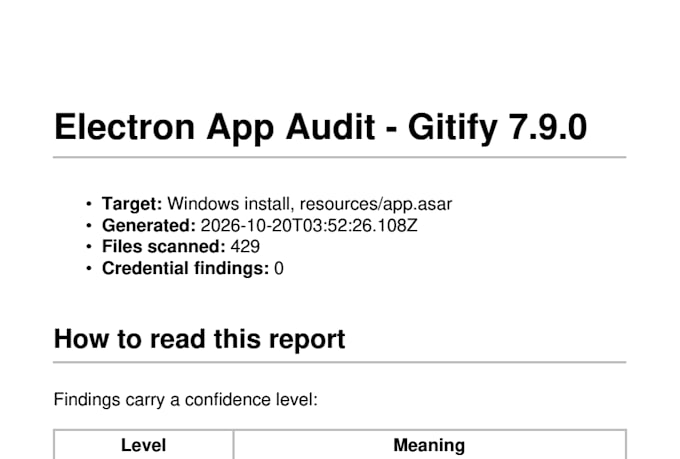
Otterrai:
- rapporto di fusione: quali interruttori di hardening sono spenti e cosa permette ognuno
- igiene della build: mappe sorgente, bundle di sviluppo, canale di auto-aggiornamento
- sweep delle credenziali: API key, segreti OAuth, token, file .env inclusi
- inventario di endpoint e analytics
- copertura e limiti: cosa non ho controllato
Non è uno scanner gratuito:
- Ogni credenziale è valutata; segnaposto e chiavi di test esclusi
- I segreti sono mascherati - posizione e forma, mai una chiave utilizzabile
- “Niente trovato” e “niente controllabile” sono risultati diversi
Ho trovato i fusibili non configurati in Gitify (5.4k stelle); il maintainer ha attribuito l'analisi nella PR che ha adottato la correzione.
Revisione statica solo. Niente viene eseguito.
Scrivimi prima la tua app e la piattaforma; ti dirò onestamente se vale la pena farlo.


Tecnologia di sviluppo:
JavaScript
Traduzione automatica.
Hai bisogno del mio codice sorgente?
No. La build spedita è il punto. Una recensione del codice sorgente non può mostrare cosa è stato integrato al momento del pacchetto.
Troverai sempre una chiave leakata?
No. Molte app sono pulite sulle credenziali e falliscono sull'hardening. Per questo i controlli fuse e build sono la principale deliverable, non la credenziale sweep.
Esegui l'applicazione?
No. Solo analisi statica dei file spediti. Niente avviato e nessuna credenziale testata contro un servizio live.
È un test di penetrazione?
No, e non comprarlo aspettandoti una. Un penetration test attacca un sistema in esecuzione per provare cosa è esploitable. Questo è un esame statico della build: dice quali interruttori di hardening sono spenti, cosa permette e cosa è spedito nel pacchetto. Se hai bisogno di exploitation trovi qualcun altro.
E se non trovo nulla?
Riceverai comunque il rapporto, documentando cosa è stato controllato e cosa è stato escluso. Un risultato pulito con un metodo dichiarato è utile; un risultato pulito senza metodo è inutile.
Puoi risolvere i problemi?
Il pacchetto Premium include una call di walkthrough con il tuo sviluppatore. L'implementazione è un ambito separato e può essere quotato dopo il rapporto.
Il mio build rimane confidenziale?
Sì. Posso firmare un NDA. Le scoperte non vengono pubblicate senza permesso scritto, e i valori segreti sono mascherati in ogni artefatto, incluso il rapporto.