Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD


Traduzione automatica.
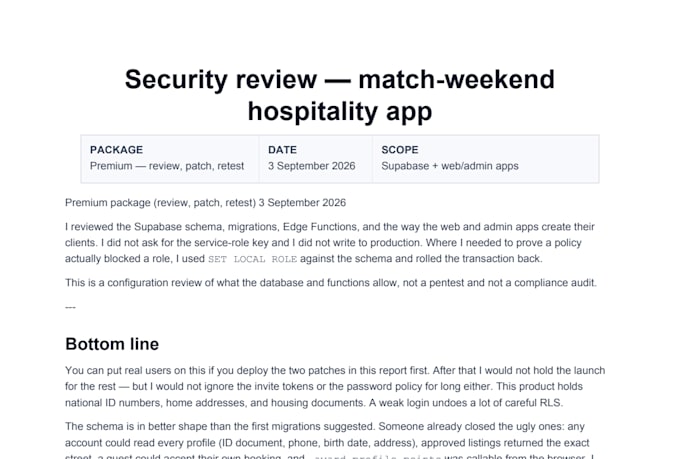
La tua app creata con l'AI funziona. Ma è davvero sicura per il lancio?
Questa è una revisione tecnica di sicurezza, non un penetration test o un audit di conformità. Controllo cosa permette realmente la tua configurazione Supabase, non quello che il tuo strumento AI afferma sia configurato.
Ho bisogno solo di accesso in modalità read-only, un invito come collaboratore o i tuoi schema/migrations. Non chiedo mai la tua service-role key, e ogni verifica live è rollback-safe.
Sono specializzato in auditing di app costruite con Lovable, Bolt, Replit, Cursor e Base44 su Supabase/PostgreSQL, focalizzandomi su Row Level Security (RLS), autenticazione, autorizzazione e esposizione dei dati.
Ciò che controllo: politiche RLS, accesso a livello di tabella, accesso anonimo, auth & ruoli, funzioni SECURITY DEFINER, chiavi/credenziali esposte, politiche di storage, Edge Functions, isolamento dei dati.
Riceverai un rapporto prioritario Critical / High / Medium / Recommendation che spiega cosa c'è di sbagliato, perché è importante e come risolverlo. Niente gergo, niente scansioni generiche.
Vuoi anche che venga sistemato? Scegli Premium e io implementerò e testerò di nuovo le correzioni critiche.
Non sei sicuro di quale pacchetto sia adatto? Scrivimi prima il tuo stack.
Technology Product Engineering Leader
Lingue
Traduzione automatica.
Traduzione automatica.
Puoi auditare un'applicazione costruita con Lovable o Bolt?
Sì — questa è la mia specialità, soprattutto quando è su Supabase.
Controlli RLS di Supabase?
Sì, RLS è il cuore dell'audit — politiche, accesso alle tabelle, ruoli e se gli utenti possono accedere ai dati di altri utenti.
Usi solo uno scanner di sicurezza automatizzato?
No. Gli strumenti automatizzati possono mancare problemi di autorizzazione specifici dell'applicazione o generare falsi positivi. Rivedo manualmente la configurazione e verifico il comportamento reale quando necessario.
Hai bisogno della mia service-role key o di accesso admin completo?
No. Un invito in modalità read-only al tuo progetto Supabase, o solo i tuoi schema e file di migrazione, sono sufficienti per Basic e Standard. Premium (dove implemento le correzioni) richiede solo accesso in scrittura a una copia di staging o branch — mai direttamente in produzione.
Cosa succede se non trovi problemi di sicurezza?
È un buon risultato — riceverai comunque un rapporto che documenta cosa è stato revisionato e conferma lo stato di sicurezza.
Puoi risolvere i problemi che riscontri?
Sì, con Premium — implemento e rifaccio i test sulle correzioni critiche o di alta priorità.
È un test di penetrazione?
No. Questo è un audit tecnico di sicurezza e configurazione dell'applicazione, non un pentest formale, certificazione o audit di conformità.
Di quale accesso hai bisogno?
Dipende dall'ambito — confermerò esattamente cosa serve dopo aver rivisto il tuo progetto.