Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD


Traduzione automatica.
La tua app costruita con l'AI funziona. Ma è sicura?
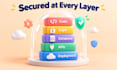
Strumenti come Cursor, Lovable, Bolt e Replit sono veloci, ma spesso lasciano buchi di sicurezza che agli aggressori piacciono. Li troverò e li fisserò a ogni livello, dal tuo codice alla messa in produzione live.
Cosa metto al sicuro:
Perché scegliere me?
Ottieni: codice sicuro e corretto, un report di ogni problema trovato e risolto, e passi chiari per tenere al sicuro la tua app.
Le revisioni coprono cambiamenti entro l'ambito originale.
Contattami prima di ordinare così posso rivedere la tua app e consigliare il pacchetto giusto.
AppSec Engineer, Secure Code Review and Vibe Coded App Cleanup
Lingue
Traduzione automatica.
Traduzione automatica.
Come faccio a sapere se la mia app ha problemi di sicurezza?
La maggior parte delle app generate con AI hanno almeno un problema, spesso chiavi esposte o regole del database aperte. Scrivimi e daremo un'occhiata rapida prima che tu ordini.
Con quali piattaforme lavori?
App create con Cursor, Lovable, Bolt, Replit e strumenti simili, spesso usando React, Next.js, Node.js, Supabase e Firebase.
Rompete la mia app mentre la riparate?
No. Testo ogni fix per verificare che le tue funzionalità funzionino ancora e spiego ogni modifica.
Metti al sicuro anche la messa in produzione?
Sì. Controllo SSL/TLS, header di sicurezza, variabili d'ambiente e impostazioni del firewall su piattaforme come Vercel, Netlify, Cloudflare e server VPS.
Cosa c'è nel report di sicurezza?
Ogni problema trovato, la sua gravità, cosa ho corretto e i passi per mantenere al sicuro l'app in futuro.
Il mio codice rimane confidenziale?
Sì. Uso solo il tuo codice per il tuo progetto e non lo condivido.