Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Traduzione automatica.
La tua app Lovable funziona. Ma è sicuro lanciarla?
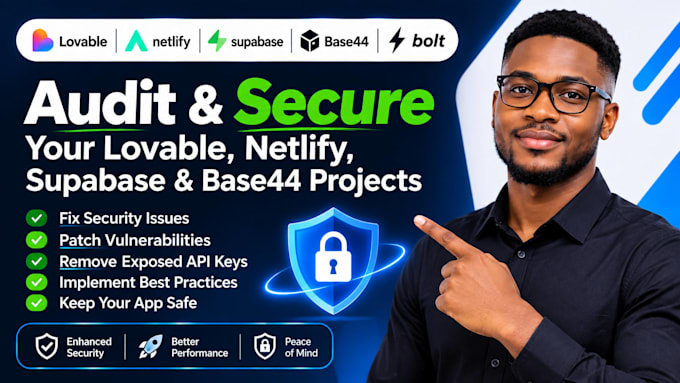
Costruttori IA come Lovable, Bolt, Base44, Replit, v0 e Cursor spesso consegnano app codificate con vibe con tabelle Supabase aperte, policy RLS mancanti, chiavi API esposte e autenticazione rotta. Guardo un audit RLS di Supabase e un audit di sicurezza Lovable che mostra cosa potrebbe leggere, cambiare o eliminare uno sconosciuto.
COSA CONTROLLO
COSA OTTIENI
COMPATIBILE CON
Lovable, Lovable Cloud, Bolt.new, Base44, Replit, v0, Cursor, Claude Code, Next.js, Supabase, Firebase, Vercel.
Scrivimi prima di ordinare con la tua piattaforma e una breve descrizione dell'app. Condividi l'accesso tramite invito, mai la tua password.
AI Automation Ecommerce Builder n8n Shopify Claude Code Vibe Code Fix
Lingue
Traduzione automatica.
Traduzione automatica.
Audit apps create con Lovable, Bolt, Base44, Replit o v0?
Sì. Audito app vibe coded su backend Supabase: Lovable, Lovable Cloud, Bolt.new, Base44, Replit, v0 e Cursor, oltre a siti Next.js su Vercel. Non sei sicuro della tua? Scrivimi prima il link.
Cosa copre l'audit Supabase RLS?
Policy RLS su ogni tabella, chiavi API esposte, chiave service_role nel frontend e autenticazione e ruoli di Supabase. Storage buckets e edge functions sono una extra Basic. Standard aggiunge controlli Stripe. Premium aggiunge correzioni.
Correggi i problemi o solo li segnali?
Basic e Standard offrono un rapporto classificato per gravità e una lista di correzioni. Premium include le correzioni e un ritest. Lavoro su una copia o su un ramo e testo prima della consegna, così la tua app live non viene toccata finché non dai il via.
Di quale accesso hai bisogno da me?
Il link del tuo progetto e la tua piattaforma. Per un audit più approfondito, condividi l'accesso a Supabase o GitHub via invito. Mai password. Puoi rimuovere il mio accesso non appena consegno.
Questo è un test di penetrazione o una garanzia di sicurezza?
No. È una revisione della sicurezza di ciò che autorizzi, non un test di penetrazione o una certificazione. Nessuna revisione può garantire zero vulnerabilità, ma avrai findings chiari e classificati su cui agire.
Quanto tempo richiede l'audit e cosa dovrei inviare per primo?
Basic richiede 2 giorni, Standard 3, Premium 5. Invia la tua piattaforma, link dell'app, una breve descrizione e cosa ti preoccupa di più (pagamenti, accessi o dati utenti). Scrivimi prima di ordinare se non sei sicuro.
Puoi controllare anche i pagamenti Stripe e i webhooks?
Sì, Standard e Premium includono un controllo Stripe: gestione dei webhook, eventi duplicati e chiavi esposte nel frontend. Basic copre solo RLS, chiavi API e autenticazione. Aggiorna se gestisci pagamenti.