Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Il tuo Penetration tester di fiducia
Spedire in fretta come fondatore singolo di solito significa saltare la revisione della sicurezza. È così che le chiavi API esposte, l'autenticazione rotta e gli endpoint non protetti finiscono in produzione e come un cattivo attore si trasforma in una violazione dei dati, una lista clienti trapelata o un account di hosting sospeso.
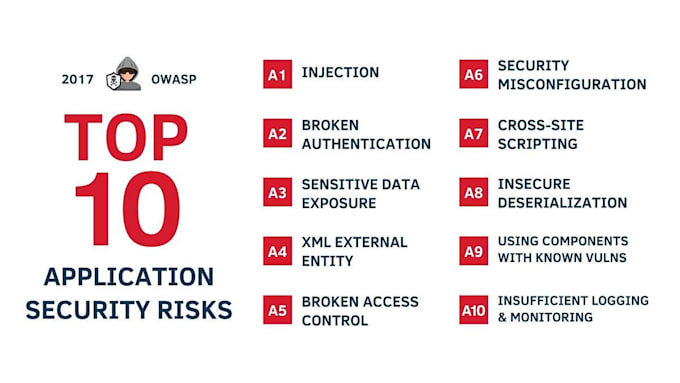
Sono un penetration tester certificato eJPT con esperienza pratica nell'auditing di sistemi di produzione reali, non solo checklist OWASP copiate e incollate in un report. Testerò il tuo SaaS, app web o API come farebbe un attaccante, e ti consegnerò una lista chiara e prioritaria di cosa sistemare prima.
Cosa controllo (scope del tuo pacchetto):
Cosa riceverai: Un report classificato per gravità (Critico / Alto / Medio / Basso), ogni vulnerabilità


Traduzione automatica.
Questo è un test di penetrazione completo o una valutazione delle vulnerabilità?
Una valutazione delle vulnerabilità — scansione automatizzata più revisione manuale per identificare e documentare le debolezze. Un test di penetrazione completo va oltre l'exploitation attiva e social engineering, ed è previsto come ordine personalizzato.
Esploiterai effettivamente le vulnerabilità che trovi?
Confermo problemi solo con test di proof-of-concept sicuri e non distruttivi — niente esfiltrazione di dati, niente azioni distruttive. L'obiettivo è dimostrare che il problema esiste, non causare danni.
Devo darti accesso o credenziali di produzione?
Preferibilmente ambienti di staging/test. Se la produzione è l'unica opzione, i test sono programmati in finestre a basso traffico e con scope conservativo.
Cosa succede se non trovi vulnerabilità?
Riceverai comunque un report completo che documenta esattamente cosa è stato testato e conferma che quelle aree sono sicure — utile per la due diligence degli investitori o requisiti di conformità.