Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Audit di app AI e montaggio di video in formato breve
Lanciare un SaaS costruito con AI (Cursor, Claude Code, Lovable, Bolt, Replit)? Prima che gli utenti, i dati e i pagamenti ci passino, ottieni una revisione indipendente in sola lettura dei rischi che sono facili da trascurare quando si rilascia in fretta.
COME FUNZIONA
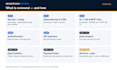
Scansiono una copia in sola lettura del tuo codice, poi verifico manualmente ogni scoperta critica e ad alto rischio che la scansione produce: una lista prioritaria, non rumore di scanner.
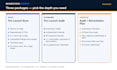
PACCHETTI
Base: scansione automatica di segreti e configurazioni, dipendenze e vulnerabilità note, rischi AI/LLM, configurazione dell'infrastruttura. Nessuna revisione manuale di autenticazione, API o logica di business.
Standard: aggiunge revisione manuale di autenticazione ed esposizione API, più UNO tra autorizzazione, logica di pagamento o isolamento dei dati.
Premium: tutte e tre le aree, un piano di remediation ordinato per exploitabilità e sforzo, una ri-scansione dopo le tue correzioni, una walkthrough di 30 minuti.
PRIVACY
L'analisi viene eseguita localmente; il tuo codice non viene mai caricato a terze parti. Modalità offline su richiesta. Le copie vengono eliminate entro 30 giorni.
NON INCLUSO
Non è un penetration test, nessun test di attacco in tempo reale, non è una certificazione, nessuna garanzia che ogni problema venga trovato.
Scansione automatizzata con revisione umana di ogni scoperta segnalata.
Applicazione di testing:
Applicazione web
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Telefono cellulare Android
Traduzione automatica.
È un test di penetrazione?
No. È una revisione in sola lettura del tuo codice sorgente e della configurazione. Nulla viene attaccato, sfruttato o eseguito contro i tuoi sistemi live.
Cosa devo fornire?
Una copia in sola lettura del repository (zip o invito a un repo in sola lettura), il tuo stack e la conferma che possiedi il codice o sei autorizzato a farlo revisionare.
Testerai la mia app live o i percorsi utente?
No. Il test dei percorsi live non è incluso in nessun pacchetto a meno che non sia concordato separatamente per iscritto.
Quale pacchetto devo scegliere?
Base per una scansione automatizzata con risultati critici/alto verificati manualmente. Standard se gli utenti effettuano il login e chiamano la tua API. Premium se hai ruoli/team, pagamenti e dati di più clienti.
Risolvi i problemi?
No — ricevi indicazioni sulle location e sulla remediation (Standard/Premium). Decidi cosa sistemare. Premium include una ri-scansione dopo le tue correzioni.
Cosa succede al mio codice?
Analizzato localmente, mai caricato su un servizio di terze parti, condiviso con nessuno e cancellato entro 30 giorni dalla consegna (prima su richiesta).
Puoi garantire che la mia app sia sicura?
Nessuno può garantire davvero. Gli strumenti automatizzati producono falsi positivi e falsi negativi; il report indica quali aree sono state esaminate e quali no.
Il mio prodotto utilizza MCP / agenti AI — è coperto?
Le regole AI/LLM vengono eseguite in ogni pacchetto; una revisione dedicata di sicurezza MCP/strumenti è inclusa in Standard e Premium quando il tuo prodotto include MCP.
La versione Basic include revisione manuale della sicurezza?
Solo verifica dei risultati critici/alto dalla scansione automatica. La revisione manuale di autenticazione, esposizione API, autorizzazioni, pagamenti o isolamento dei dati è in Standard (autenticazione, API + un'area) e Premium (tutte).