Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Traduzione automatica.
La maggior parte dei siti perde sicurezza non per il codice, ma a causa della configurazione. Esaminando 1.000 siti comuni dall'esterno, il 79% non aveva Content-Security-Policy, il 61% non aveva HSTS e il 58% poteva essere inframeato da altri siti. La maggior parte di questi problemi si risolve con una correzione in una riga.
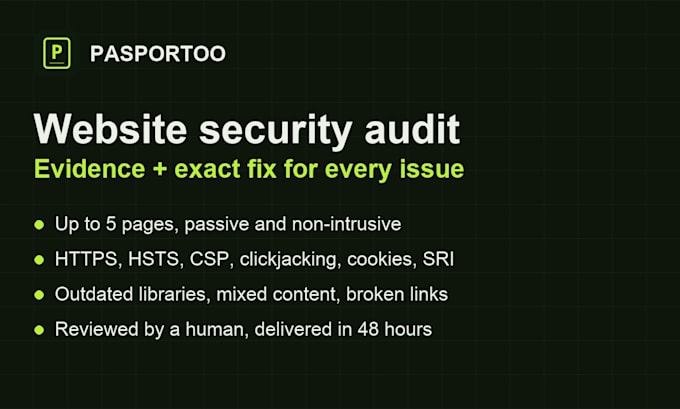
Quello che verifico (passivo e non intrusivo, nessun attacco, nessun login necessario):
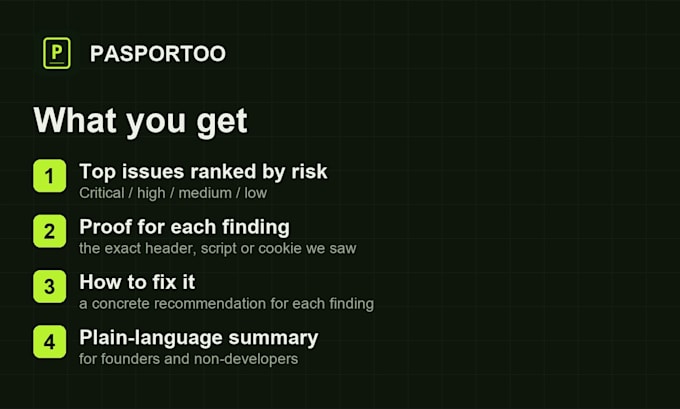
Cosa ottieni:
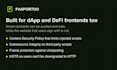
Per dApps e DeFi: i frontend sono un obiettivo crescente anche quando i contratti sono auditati. Il pacchetto Premium si concentra su cosa limita l'iniezione o lo scambio di script sulle pagine dove gli utenti connettono un portafoglio.
Non incluso: penetration test attivo, aree protette da login, audit di smart contract.
Inviami il tuo URL e inizio subito.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Website security audits for startups and dApps
Lingue
Traduzione automatica.
Traduzione automatica.
È un test di penetrazione?
No. Si tratta di una revisione passiva di ciò che riceve il browser di chi visita. Nulla viene attaccato o sovraccaricato. Per un pentest autorizzato, contattami prima.
Hai bisogno di accesso al mio server o al mio codice?
No. Solo l'URL pubblico. Se vuoi che le correzioni vengano applicate per te, chiedi un'offerta personalizzata.
Questo proteggerà la mia dApp da un DNS hijack?
Non da solo. La sicurezza DNS e del registrar sta al di fuori del sito. La revisione copre protezioni lato browser (CSP, SRI, protezione frame, HSTS) che limitano cosa può essere injectato da un attaccante. Indico dove serve irrigidire DNS e registrar.
Posso ottenere una nuova verifica dopo le correzioni?
Sì, nelle versioni Standard e Premium.