Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Consulente di cybersecurity e automazione IA, 30 anni di architettura di rete
Chi sono
Più di 30 anni nell'architettura di telecomunicazioni e sicurezza di rete, ora aiuto produttori di software e hardware a rispettare gli obblighi di segnalazione di vulnerabilità e incidenti dell'Articolo 14 del Cyber Resilience Act (CRA) dell'UE.
Cosa include questo servizio
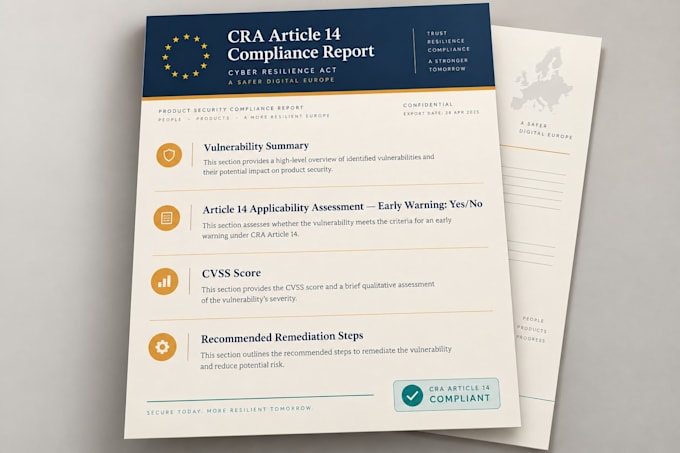
Esamino i dati della vulnerabilità o dell'incidente di sicurezza segnalati da te rispetto ai requisiti dell'Articolo 14 del CRA e agli indicatori di gravità/sfruttamento pertinenti, tra cui CVSS, EUVD e CISA KEV, dove applicabile. Successivamente, identifico se possono essere attivate obblighi di allerta precoce o di segnalazione di incidenti e preparo una documentazione chiara per la tua revisione e presentazione.
Questo servizio può includere:
Valutazione del rischio di vulnerabilità/incidente
Revisione dell'applicabilità dell'Articolo 14 del CRA
Linee guida per la segnalazione e bozza di documentazione
Raccomandazioni per la remediation
Cosa mi serve da te
Invia il report di vulnerabilità, il log di sicurezza, i dettagli dell'incidente o l'export SBOM. Non sono necessari credenziali o accesso a infrastrutture live.
Iniziamo
Scegli un pacchetto e invia i tuoi dati tramite il modulo di requisiti. Valuterò tutto e consegnerò il rapporto concordato entro i tempi stabiliti.