Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Penetration tester di applicazioni web e specialista in cybersicurezza
Proteggi la tua applicazione web con test di sicurezza professionali
sei preoccupato per vulnerabilità di sicurezza sul tuo sito o sulla tua applicazione web?
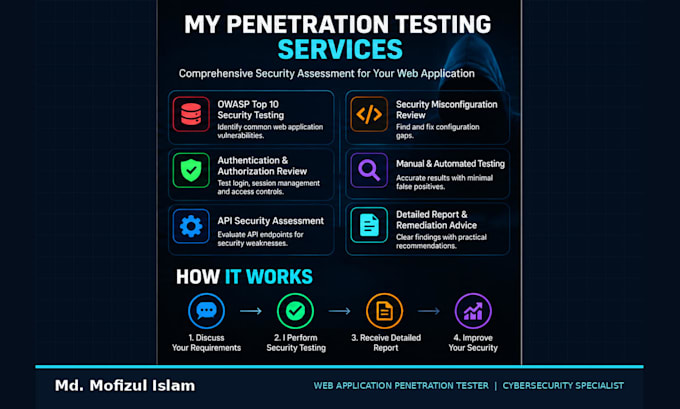
Offro servizi autorizzati di Web Application Penetration Testing e Vulnerability Assessment per aiutarti a identificare potenziali rischi di sicurezza.
I miei servizi includono:
Cosa otterrai:
Tutti i test richiedono autorizzazione scritta e un ambito concordato. Non sono inclusi test distruttivi o accesso non autorizzato.
Contattami prima di ordinare per discutere l'ambito e i requisiti del tuo progetto.


Traduzione automatica.
Cos'è il Penetration Testing di Web Application?
Il Web Application Penetration Testing è una valutazione di sicurezza che identifica potenziali vulnerabilità in siti web e applicazioni web. Valuto le debolezze di sicurezza seguendo le linee guida OWASP e fornisco raccomandazioni pratiche per migliorare la sicurezza dell’applicazione.
Quali tipi di vulnerabilità vengono testate?
Valuto i comuni rischi di sicurezza delle applicazioni web, tra cui SQL Injection, Cross-Site Scripting (XSS), Broken Access Control, debolezze di autenticazione, configurazioni di sicurezza errate e altre vulnerabilità coperte dall’OWASP Top 10.
Esegui penetration test manuali o automatizzati?
Uso una combinazione di test di sicurezza manuali e scansione automatizzata delle vulnerabilità quando è opportuno. La verifica manuale aiuta a ridurre i falsi positivi e offre una comprensione più accurata dei rischi di sicurezza.
Riceverò un report dettagliato del penetration testing?
Sì! Riceverai un rapporto professionale di valutazione della sicurezza contenente vulnerabilità identificate, classificazioni di gravità, spiegazioni tecniche, prove a supporto dove opportuno e passaggi di remediation consigliati.
Puoi testare siti web costruiti con WordPress, PHP, Laravel o altre tecnologie?
Sì, posso valutare applicazioni web costruite con diverse tecnologie, tra cui WordPress, PHP, Laravel e applicazioni basate su JavaScript, in base all'ambito concordato del progetto.
Fornisci test di sicurezza OWASP Top 10?
Sì! La mia valutazione di sicurezza segue le metodologie di testing OWASP rilevanti per identificare vulnerabilità comuni delle applicazioni web e migliorare la postura di sicurezza del tuo sito.
Il penetration testing influenzerà le prestazioni del mio sito?
Dò priorità a test di sicurezza controllati e non distruttivi per minimizzare i rischi operativi. Tuttavia i test comportano qualche rischio, quindi discutiamo l'ambito, l'ambiente e le restrizioni prima di iniziare.
Hai bisogno di accesso al pannello di amministrazione del mio sito?
Non sempre. Posso effettuare una valutazione di sicurezza esterna senza credenziali di login. Tuttavia, un testing autenticato potrebbe richiedere account di test temporanei per valutare i controlli di accesso e la funzionalità protetta.
Puoi garantire che il mio sito sarà al 100% sicuro?
Nessuna valutazione di sicurezza può garantire una protezione completa contro ogni possibile vulnerabilità. Il mio obiettivo è identificare le debolezze entro l’ambito concordato e fornire raccomandazioni pratiche per ridurre i rischi.
Perché dovrei contattarti prima di effettuare un ordine?
Ogni sito ha caratteristiche, tecnologie e requisiti di sicurezza differenti. Contattarmi prima ci permette di discutere l’ambito del progetto, l’autorizzazione al test, la tempistica e i deliverables così posso consigliarti il pacchetto più adatto.