Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Sicurezza di Microsoft 365 e Azure, Sentinel e automazione
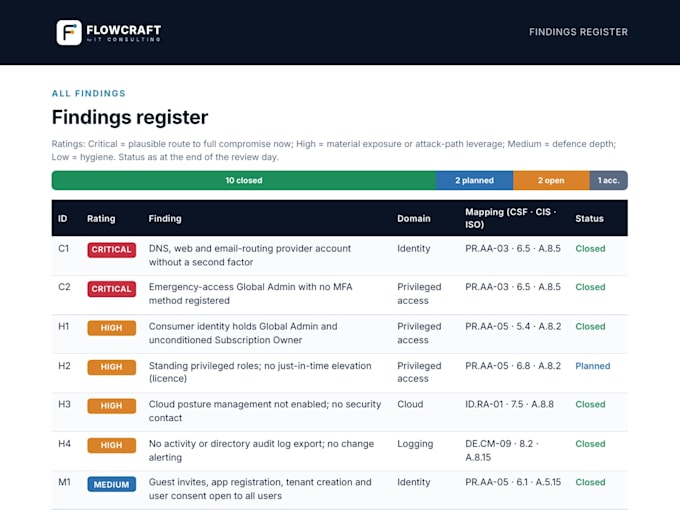
Chiudi prima le vulnerabilità che gli attaccanti sfruttano: accesso admin debole, MFA mancante e account sovra-privilegiati.
Ogni cambiamento segue un piano scritto che approvi, in una finestra di tempo che scegli, con passaggi di rollback. Nulla viene modificato senza la tua firma. L’accesso viene dall’amministratore tuo, tempo-limite; niente password condivise.
Consulenza IT con licenza negli UAE, lavoriamo con clienti in tutto il mondo.
Per favore mandami un messaggio con il numero di utenti e le licenze prima di ordinare.


Provider Cloud:
microsoft azure
Expertise:
Configurazione
Risorsa di cloud computing:
Gruppi di sicurezza
Traduzione automatica.
Questo bloccherà l’accesso agli utenti?
Non succede se fatto in ordine. Gli account break-glass sono creati e testati per primi, e Conditional Access viene eseguito in modalità report-only prima di essere imposto.