Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Sicurezza di Microsoft 365 e Azure, Sentinel e automazione
Fai funzionare Microsoft Sentinel per te, non solo per ingestione di log.
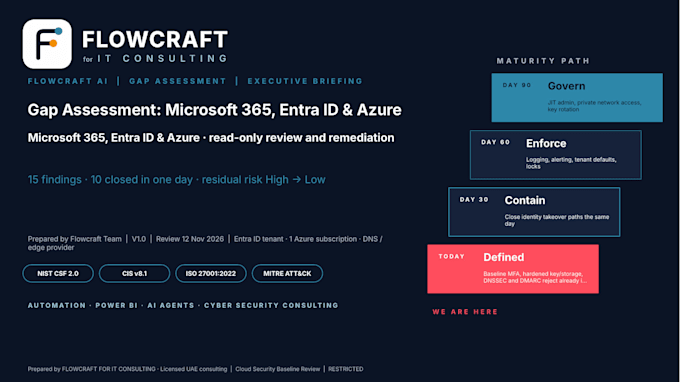
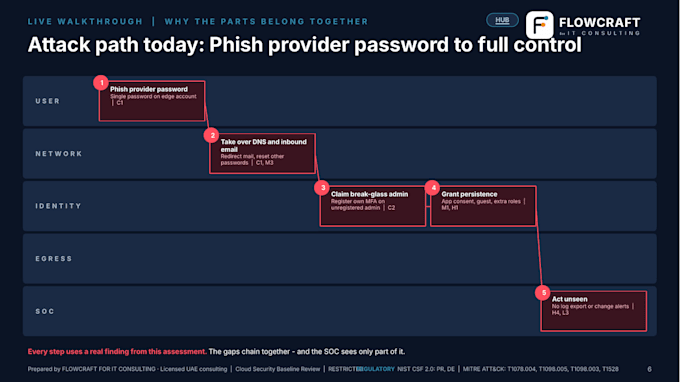
Cosa ottieni: un report di configurazione e un workbook di use-case di rilevamento ATT&CK (fonti di log, fase Kill Chain, stato della copertura). Aggiunte avanzate: Sentinel KQL per singolo use-case e documentazione HLD/LLD.
L accesso proviene dal tuo admin, temporaneo, con modifiche solo dopo l'approvazione del piano. I tuoi dati restano nel tuo tenant.
Consulenza IT autorizzata negli UAE, lavorando con clienti in tutto il mondo.
Non incluso: monitoraggio 24x7 o SOC gestito. Ti prego di scrivermi prima con le tue fonti dati.


Provider Cloud:
microsoft azure
Expertise:
Installazione
•
Configurazione
Risorsa di cloud computing:
Gruppi di sicurezza
Traduzione automatica.
Serve una licenza Sentinel?
Sentinel viene tarifato da Azure sull'ingestione. Rivedo prima le tue fonti dati e consiglio un piano di tabelle e retention che tenga i costi sotto controllo.
Fornisci monitoraggio 24x7?
No. Creo e calibro le rilevazioni e i playbook; il tuo team o fornitore SOC monitora e risponde.