Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD


Traduzione automatica.
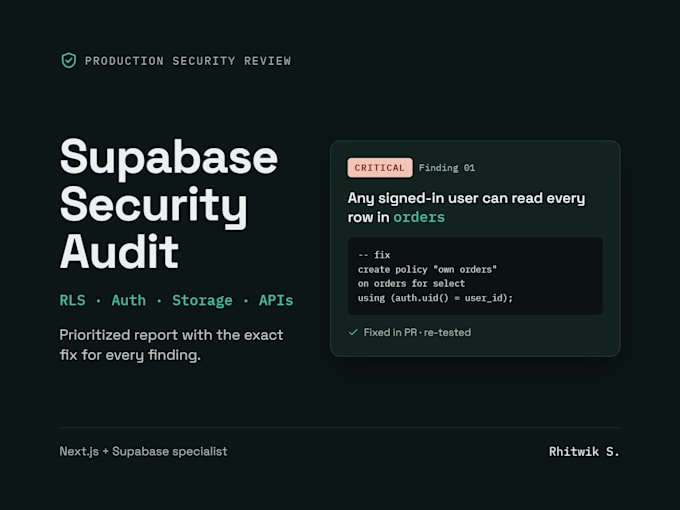
La maggior parte delle app Supabase arriva con almeno una tabella in cui gli utenti possono leggere o modificare dati che non dovrebbero. la chiave anon è pubblica di default, quindi le tue policy di Row Level Security sono l’unica protezione per i tuoi dati.
Do audit di sicurezza in produzione di Supabase basati sullo stesso processo in 5 fasi che ho usato per mettere al sicuro AhmedSells.ae, un marketplace live negli UAE che ho costruito e gestito.
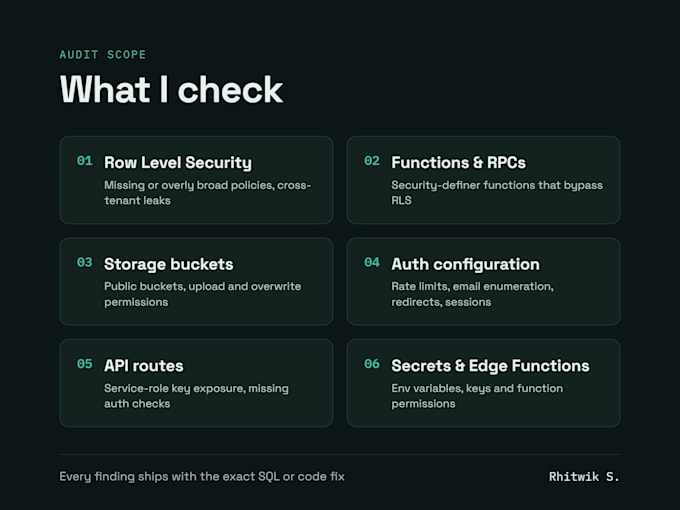
Cosa controllo:
policy RLS su ogni tabella: policy mancanti, clausole USING/WITH CHECK troppo generose e perdite cross-tenant
funzioni definer di sicurezza e RPC che aggirano RLS
policy di storage bucket: bucket pubblici, permessi di caricamento e sovrascrittura
configurazione di Auth: limitazione del tasso, enumerazione email, URL di reindirizzamento e gestione della sessione
rotte API Next.js e azioni del server: esposizione della chiave service-role e controlli di autenticazione mancanti
Edge Functions, variabili d'ambiente e gestione dei secret
Quello che ottieni: un rapporto prioritizzato (critico/ basso) con la correzione SQL o codice esatta per ogni finding, e le correzioni consegnate come pull request su un ramo separato, a seconda del tuo tier.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
FullStack Web Developer
Lingue
Traduzione automatica.
Traduzione automatica.
Hai bisogno dei miei dati di produzione?
No. Schema, policy e codice bastano. Un progetto staging è l’ideale.
Lavori con stack diversi da Next.js?
La parte Supabase funziona con qualsiasi frontend. I controlli delle API route si applicano a Next.js.
Cambierai qualcosa senza chiedere?
No. Tutte le correzioni arrivano come PR da rivedere e fondere.