La legge olandese sulla cybersicurezza (Cbw), la legge olandese NIS2, è in vigore dal 15 agosto 2026. La tua organizzazione è nel perimetro e quanto sei lontano dalla conformità? Ti diamo una risposta chiara, in breve.
Se ci fosse un team con sede nell'UE guidato da un professionista esperto che ha guidato valutazioni di sicurezza presso una banca olandese di livello tier-1.
La nostra revisione NIS2 comprende:
- Verifica dell'ambito: ente essenziale o importante, settore e dimensione
- Dovere di diligenza (zorgplicht): analisi delle lacune delle misure di gestione del rischio rispetto al Cbw e al Cyberbeveiligingsbesluit
- Segnalazione di incidenti (meldplicht): prontezza per le fasi di segnalazione di 24 ore, 72 ore e un mese
- Dovere di registrazione: cosa devi registrare e con quale organismo di regolamentazione
- Catena di fornitura: come valuti e monitori i tuoi fornitori critici
- Responsabilità del consiglio: supervisione della gestione, approvazione e doveri di formazione
Ricevi:
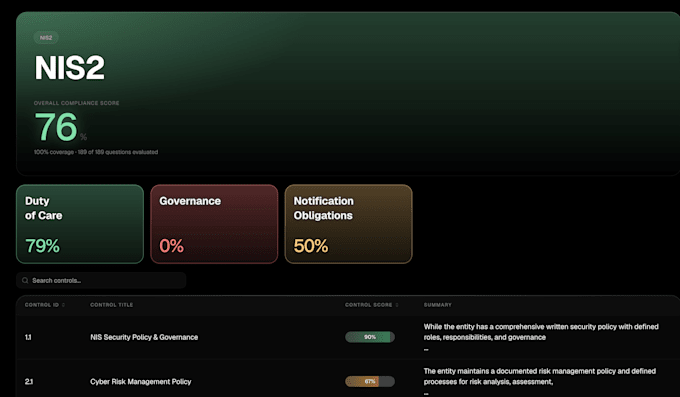
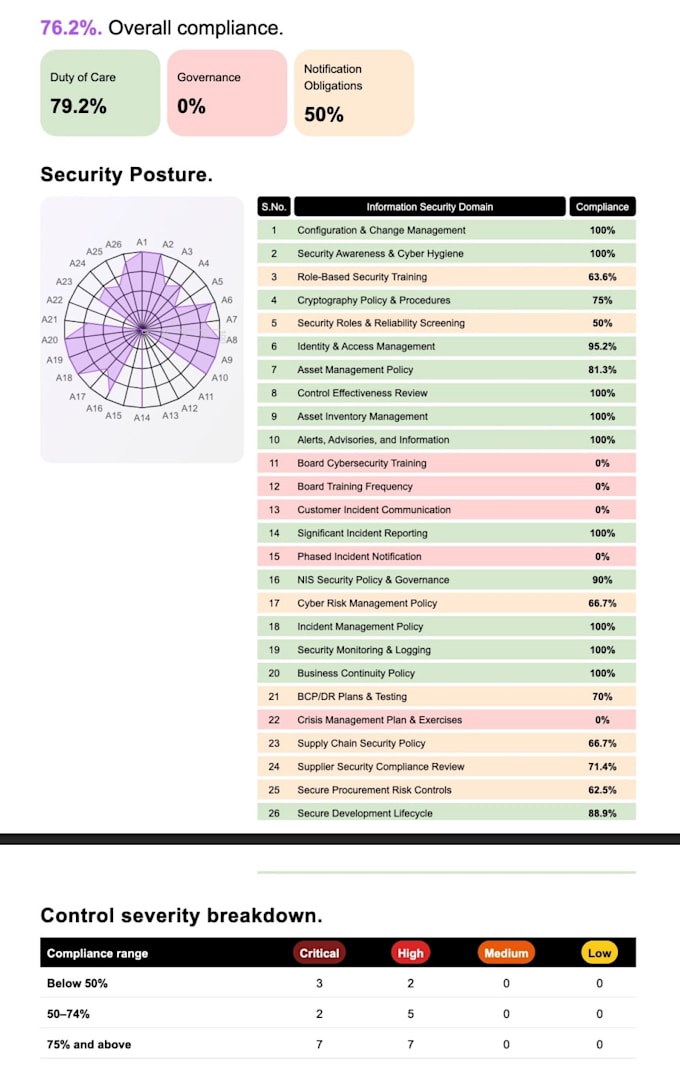
- Un rapporto sulle lacune citate con ogni lacuna valutata per gravità
- Sommario esecutivo in formato pdf