Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD


Traduzione automatica.
Lanciare un'app su Supabase (costruita con Lovable, Bolt, Replit, Cursor o a mano)? La mancanza o l'errata configurazione della Row Level Security è il modo più comune in cui queste app trapelano dati utente. Rendo il tuo backend sicuro per il lancio, e te lo dimostro.
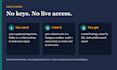
Lavoro solo con il tuo schema: invia la cartella supabase/migrations o un dump dello schema (i passaggi precisi arrivano con l'ordine). Non ho mai bisogno delle tue chiavi, password o accesso live.
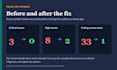
Ciò che rende tutto diverso: non solo leggo le politiche, le eseguo. Il tuo schema viene caricato in un vero sandbox Postgres e testato come visitatore non autenticato e come User A che cerca di leggere, modificare, eliminare o falsificare le righe di User B. Ricevi la prova di cosa permette effettivamente il database, prima e dopo la correzione.
Ricevi:
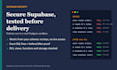
Controlli: RLS disattivato, politiche sempre vere, politiche che si fidano di user_metadata, viste che espongono auth.users, funzioni SECURITY DEFINER rischiose, politiche di storage.
Limiti onesti: lavoro a livello di schema, non un penetration test. Uso strumenti assistiti dall'AI più il mio strumento di audit open-source, e ogni correzione viene ri-testata prima della consegna.
Computer Engineering UG IOT Embedded Systems Engineering
Lingue
Traduzione automatica.
Traduzione automatica.
Hai bisogno di accesso al mio progetto Supabase?
No. Lavoro solo con il tuo schema. Nulla si collega al tuo database live.
Come ottengo il mio schema?
Usa la cartella supabase/migrations nel tuo repo GitHub (le app costruite con Lovable o Bolt di solito ne hanno una), o esegui 'supabase db dump --schema public'. Ti invio i passaggi precisi dopo aver effettuato l'ordine.
Cambierai il mio database?
No. Consegnò SQL per la revisione e l'applicazione, preferibilmente su una copia di staging prima.
Come si differenzia dal Supabase Security Advisor?
L'advisor è un buon primo passo. Eseguo anche test come utenti diversi contro le tue politiche, scrivo correzioni che si adattano al funzionamento della tua app, e li ri-testano.
Puoi garantire che la mia app sia sicura?
Nessuno può farlo. È una revisione dello schema con test eseguiti, non un penetration test.


