Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Level 2
Traduzione automatica.
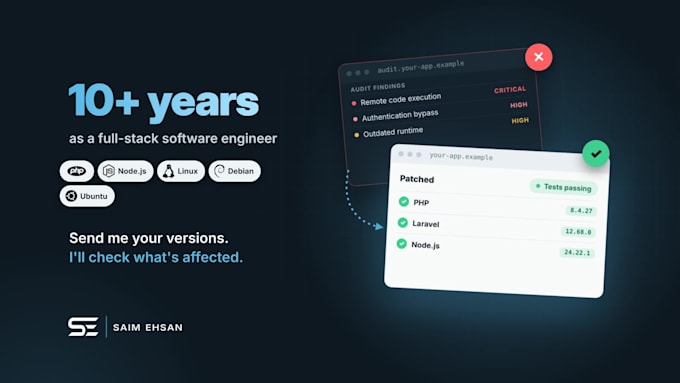
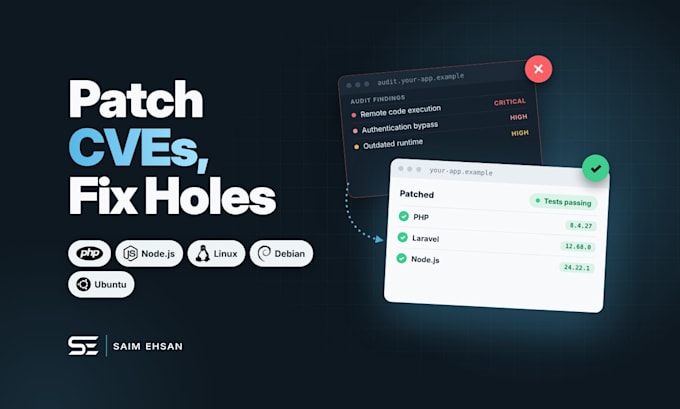
Hai appena letto un avviso CVE critico per PHP, Laravel, Node.js o Next.js e non sai se la tua app è interessata? Oppure uno scanner, il tuo hosting o un audit report indicano vulnerabilità? Trovo cosa è interessato, lo correggo, testo e ti dico esattamente cosa è cambiato.
Cosa faccio:
Come lavoro:
Oltre 10 anni come full-stack engineer. Non posso promettere che un sistema sia “unhackable”, ma chiudo le vulnerability conosciute e le documento.
Mandami l'avviso, il report dello scanner o le tue versioni, e ti dirò cosa patcherò prima.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Senior Full Stack Software Engineer, Over 10 Years
Level 2
Lingue
Traduzione automatica.
Traduzione automatica.
Q: Puoi controllare se sono interessato prima di ordinare?
Sì. Invia l'avviso o il numero CVE e le versioni di PHP, framework e Node.js, ti dirò se è probabile che sia interessato e quale pacchetto conviene. Non cambio nulla finché non ordini.
Q: Quali tecnologie patchi?
PHP, Laravel, CodeIgniter, Node.js, Next.js e i pacchetti npm e Composer che usano, su server Linux. Se usi qualcos'altro, dimmi prima di ordinare e ti dirò se posso aiutare.
Q: Il sito va giù mentre patchi?
Patcho e testo su una copia quando il hosting lo permette, poi applico la modifica in un momento che approvi. Aggiornamenti runtime possono richiedere un riavvio breve, e te lo comunicherò.
Q: La versione di PHP o Node.js è troppo vecchia per una patch. Cosa succede?
Alcune versioni vecchie non hanno una patch ufficiale di sicurezza. Controllo prima i backport dell'hosting. Se non ce ne sono, pianifico un upgrade a una versione supportata e testo il tuo codice su di essa. Grandi salti sono quote come offerta personalizzata.
Q: Il mio sito è stato hackerato. Puoi aiutare?
Posso cercare file malevoli e modifiche, rimuovere ciò che trovo, chiudere l'accesso e resettare password e chiavi esposte. Non posso promettere di trovare ogni traccia o chi ha fatto l'attacco.
Q: Di quale accesso hai bisogno?
SSH o SFTP e accesso in lettura al tuo repository Git, di solito.
Q: Ho bisogno di un piano mensile?
No. Molti ordini sono una tantum. Se vuoi che controlli nuove advisory e patch ogni mese, posso offrirti un piano mensile.
Q: Cosa ottengo alla fine?
L'app o il server patchati e testati, più una breve nota su cosa è stato interessato, cosa ho cambiato e cosa devi ancora fare, come ruotare una chiave.