Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
OSCP, CEH, eWPT, 5x CVE
Proteggi il tuo server Linux dagli hacker prima che sia troppo tardi.
Offro servizi di penetration testing e sicurezza per server Linux utilizzando tecniche manuali, strumenti professionali e metodi di attacco reali per mettere in sicurezza il tuo server dalle minacce moderne.
Cosa verifico:
2. Valutazione delle vulnerabilità:
3. Audit del firewall e della rete:
4. Rilevamento di malware e rootkit:
Consegne:
Perché scegliermi?
Prima di ordinare:

Applicazione di testing:
Applicazione web
Tecnologia di sviluppo:
C/C++
•
HTML e CSS
•
PHP
•
Python
•
React
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Windows Phone
Traduzione automatica.
Ho bisogno di sicurezza Linux Server, penetration testing e rafforzamento di Iptables?
Per identificare vulnerabilità, configurazioni errate e falle nel firewall che gli hacker possono sfruttare, mantenendo il tuo server completamente sicuro.
Quale accesso è richiesto?
L'accesso SSH temporaneo o un server di staging/test è sufficiente per test sicuri.
Il penetration testing influirà sul mio server live?
No. Tutti i test seguono gli standard OWASP, NIST e CIS, sono completamente non invasivi.
I rapporti di sicurezza sono adatti alle aziende?
Assolutamente sì. Rapporto tecnico dettagliato per gli amministratori + sommario esecutivo con marchio bianco per la gestione
Rimuovi malware durante l'audit del server?
Sì. Rootkit, trojan e script dannosi vengono individuati e rimossi in modo sicuro.
I dati del mio server Linux sono confidenziali?
Garanzia di riservatezza al 100%. Tutti i log e i rapporti sono privati.
Cosa include il rafforzamento del firewall Iptables?
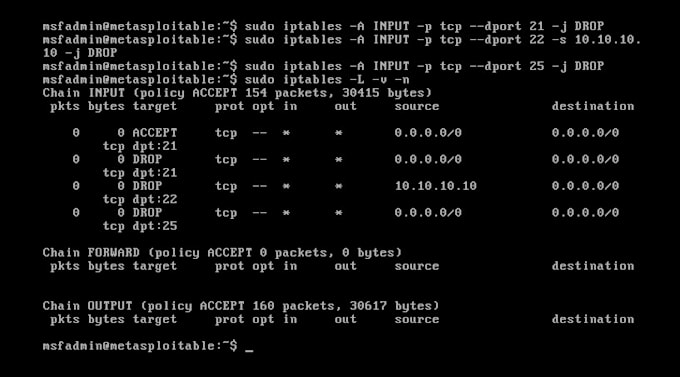
Configurazione delle regole del firewall per bloccare accessi non autorizzati, port SSH e web server sicuri, e prevenire attacchi comuni ai server Linux
Fornisci servizi di sicurezza del server Linux e rafforzamento del firewall?
Sì, effettuo test di sicurezza completi del server Linux, incluso il rafforzamento del firewall, seguendo gli standard OWASP e NIST
Quante ore richiederà il lavoro?
Base: circa 2 giorni (~10–12 ore) Standard: circa 3 giorni (~15–20 ore) Premium: circa 4 giorni (~20–35 ore)