Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Professionista di Cybersecurity, Penetration Tester di App Mobile e Web
La tua applicazione Android è sicura?
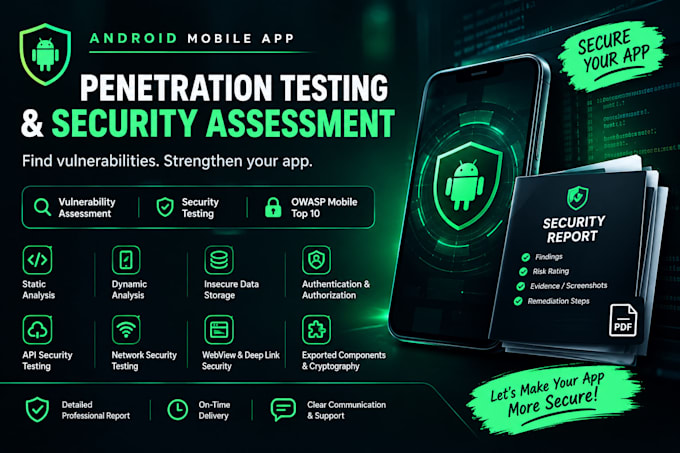
Effettuerò una valutazione professionale della sicurezza delle applicazioni mobili Android per identificare vulnerabilità e punti deboli prima che possano essere sfruttati.
Il mio testing si concentra sia su controlli automatizzati che su test manuali di sicurezza, basati sulle pratiche riconosciute nel settore per la sicurezza delle applicazioni mobili.
Cosa posso testare:
Riceverai:
Il testing sarà effettuato solo su applicazioni e sistemi per cui hai autorizzazione.

Traduzione automatica.
Quali informazioni ti servono per iniziare la valutazione di sicurezza?
Avrò bisogno del file APK/AAB Android, ambito del test, credenziali di test (se richiesto), dettagli API (se applicabile) e qualsiasi area specifica che desideri che valuti.
Effettui penetration testing manuale?
Sì. Combino test di sicurezza manuali con strumenti automatizzati appropriati per identificare vulnerabilità che gli scanner automatici potrebbero non rilevare.
Per quali tipi di vulnerabilità Android effettui i test?
Valuto aree come storage dei dati insicuro, autenticazione e autorizzazione, sicurezza delle API, sicurezza di rete, debolezze crittografiche, sicurezza WebView, componenti esportati, deep link e altri rischi comuni di sicurezza delle applicazioni mobili.
Fornisci un rapporto di penetration test?
Sì. Riceverai un rapporto professionale con dettagli sulle vulnerabilità, valutazioni di gravità/rischio, prove tecniche o screenshot, impatto e raccomandazioni di remediation.
Fornirai Proof of Concept (PoC) per le vulnerabilità?
Sì, dove applicabile e sicuro da dimostrare. Il rapporto includerà prove tecniche sufficienti per aiutarti a capire e riprodurre la vulnerabilità.
Puoi testare sia applicazioni Android con root che senza root?
Sì. L'approccio di testing dipende dall'applicazione e dall'ambito concordato. Alcuni test avanzati potrebbero richiedere un ambiente di test controllato o con root.
Ritestare le vulnerabilità dopo che sono state corrette?
Sì. Un retest può essere incluso a seconda del pacchetto scelto o acquistato come servizio aggiuntivo.
Testi applicazioni senza autorizzazione?
No. Effettuo test di sicurezza solo su applicazioni per cui il cliente ha l'autorizzazione corretta.