Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Ingegnere Cloud e DevOps
Hai bisogno di un’infrastruttura AWS automatizzata, sicura e scalabile, costruita con codice Terraform pulito?
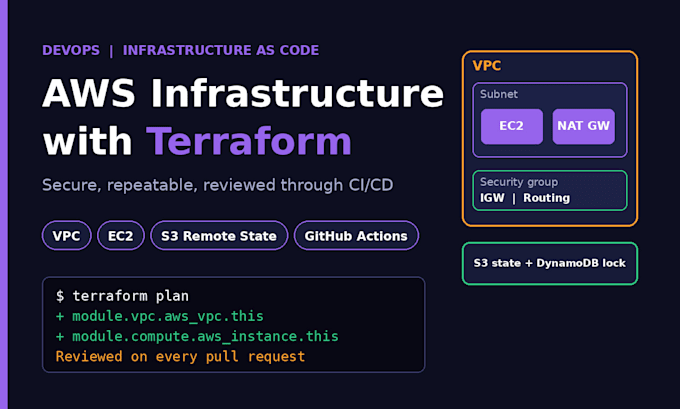
Sono un Cloud & DevOps Engineer specializzato in Infrastructure as Code (IaC), automazione CI/CD e sicurezza cloud. Progetterò e provisionerò il tuo ambiente AWS usando configurazioni Terraform modulari e riutilizzabili, così le tue implementazioni saranno ripetibili e prive di errori.
Cose che posso costruire e automatizzare per te:
Per favore inviami un messaggio con i requisiti del progetto prima di ordinare così possiamo allinearci sull’architettura e l’ambito!

Provider Cloud:
Amazon Web Services
Expertise:
Installazione
•
Debug
•
Configurazione
•
Altro
Risorsa di cloud computing:
EC2
•
ELB
•
Route53
•
VPC
•
RDS
Traduzione automatica.
Di cosa hai bisogno da me per iniziare?
Ho bisogno dei tuoi requisiti di architettura (o dettagli dell’impostazione esistente), della regione AWS di destinazione e credenziali IAM a privilegio minimo temporanee - oppure posso fornire il repository Terraform testato perché lo esegui nel tuo ambiente.
Il codice Terraform sarà modulare e riutilizzabile?
Sì. Tutta l’infrastruttura è scritta in Terraform pulito, ben documentato, modulare, con variabili, output e configurazione dello stato remoto (S3 + DynamoDB) così puoi facilmente scalare o replicare gli ambienti.
Puoi lavorare con la mia infrastruttura AWS esistente?
Sì. Posso importare risorse AWS esistenti nello stato Terraform, rifattorizzare configurazioni disordinate o costruire nuovi moduli accanto al tuo set up attuale senza causare downtime.
Includi best practice di sicurezza e CI/CD?
Sì. Ogni set-up segue i principi IAM a privilegio minimo e regole di rete sicure. Per ordini Premium (o come aggiunta) configuro anche flussi di lavoro automatizzati GitHub Actions con scansione di sicurezza Trivy/tfsec.