Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Sviluppatore di software AI per applicazioni web, automazione e audit di codice
Ottieni una visione chiara e prioritaria dei rischi comuni nel codice sorgente della tua applicazione web prima del lancio.
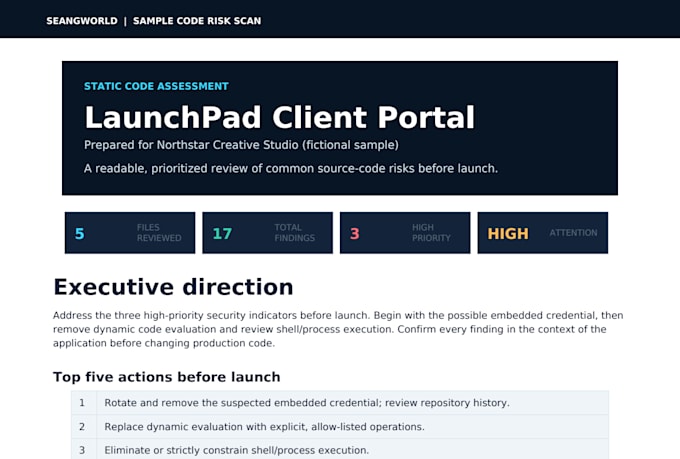
Effettuerò una scansione completa del rischio del codice statico dei file di testo supportati nel tuo ZIP inviato. È progettata per progetti TypeScript, JavaScript, React, Next.js, Node.js, SQL e Supabase.
La scansione analizza indicatori relativi a segreti esposti, autenticazione, autorizzazione, API, database, dipendenze, configurazione di deployment, gestione degli errori, manutenibilità, accessibilità, prestazioni, testing, documentazione e prontezza al lancio.
Riceverai:
Rapporto PDF rifinito
Sintesi esecutiva
Risultati prioritari
I cinque interventi principali prima del lancio
Roadmap di remediation
Tracker di issue CSV
Inventario del progetto e checklist di verifica
Scope: Un ZIP fino a 12 MB e 1.500 file, consegnato entro un giorno.
Il codice viene processato come testo solo. Non viene installato né eseguito. Questo non è penetration testing, test di vulnerabilità live, riparazione del codice o certificazione di sicurezza. Revisioni, correzioni e re-scan non sono inclusi.


Applicazione di testing:
Applicazione web
Tecnologia di sviluppo:
JavaScript
•
Node.js
•
React
•
SQL
•
TypeScript
Dispositivo:
PC
•
Mac
Traduzione automatica.
Che tipi di progetti puoi scansionare?
Scansiono file di testo supportati da progetti di applicazioni web TypeScript, JavaScript, React, Next.js, Node.js, SQL e Supabase.
Installerai o eseguirai la mia applicazione?
No. Il tuo codice sorgente viene processato come testo solo. Non installo dipendenze, non eseguo l'applicazione né mi connetto ai tuoi sistemi live.
Cosa riceverò?
Riceverai un pacchetto pronto per il cliente contenente un rapporto PDF rifinito, risultati prioritari, i cinque interventi principali, roadmap di remediation, tracker CSV, inventario del progetto e checklist di verifica.
Si tratta di penetration testing o certificazione di sicurezza?
No. Questa è analisi statica del codice sorgente. Non è penetration testing, test di vulnerabilità live, verifica di conformità o garanzia che ogni problema venga rilevato.
Sono incluse correzioni, revisioni o re-scan?
No. Questo servizio include una scansione di un ZIP inviato. Riparazioni del codice, revisioni e scansioni di file corretti o sostitutivi richiedono un nuovo ordine.