Patcherò WordPress php2shell CVE-2026-109618 e aggiornerò core e plugin

S
secwebdefense
S
secwebdefense
Jesus Rosales
Alcune informazioni sono state tradotte automaticamente.

Informazioni su questo servizio

Traduzione automatica.

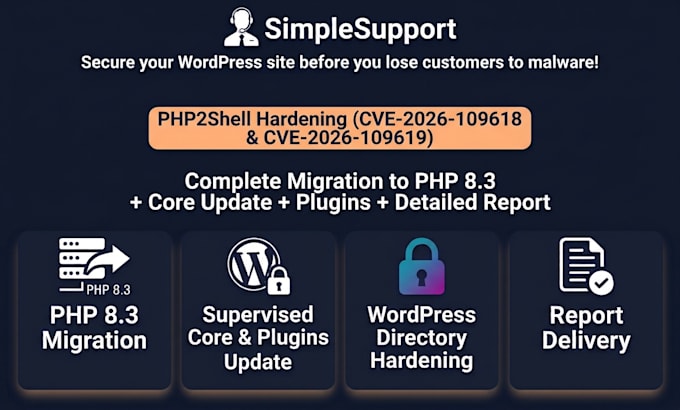
Migrazione WordPress PHP 8.3 e rinforzo della sicurezza


Il tuo sito sta eseguendo PHP 7.x? Sei vulnerabile al CVE-2026-109618 (PHP2Shell), un exploit RCE critico con CVSS 9.2 che permette agli attacker di prendere il controllo completo del tuo server.


Cosa è incluso:

  • Backup completo prima di qualsiasi modifica
  • Migrazione PHP a 8.3 (versione sicura)
  • Aggiornamento del WordPress Core
  • Aggiornamento di tutti i plugin gratuiti
  • Rinforzo della sicurezza (wp-config, .htaccess, permessi dei file)
  • Configurazione degli header di sicurezza HTTP
  • Rapporto di verifica post-patch (stato verde/giallo/rosso)
  • Garanzia di 7 giorni


Approccio a downtime zero

Rapporto tecnico incluso con prova del lavoro consegnato


**Addon (+$150): rimozione malware forense con cleanup approfondito, hardening e report completo di evidenze.**

Rispettare i diritti di terzi

Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.

Scopri di più su Jesus Rosales

Jesus Rosales

Cybersecurity

  • DaMessico
  • Membro daset 2026
  • Lingue

    Spagnolo
Forensic WordPress malware removal across all layers: files, database, MU-plugins and server. I back up your site first (Step 1, before touching anything), monitor 24h post-cleanup for reinfection, and deliver a SHA256-verified report. Access is minimal, documented and traceable. Clean site or money back.

Traduzione automatica.