Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Smart Contract Security Auditor, Solidity ed EVM
Il tuo contratto è stato sottoposto a audit una volta, ma ogni aggiornamento successivo è stato rilasciato senza controlli. Rivedo ogni nuova versione del tuo codice Solidity prima che raggiunga mainnet.
COSA OTTIENI
Revisione di sicurezza di ogni modifica in ogni rilascio
Scansioni Slither e Aderyn eseguite sul nuovo codice
Un breve rapporto scritto per ogni revisione, classificato per gravità con correzioni
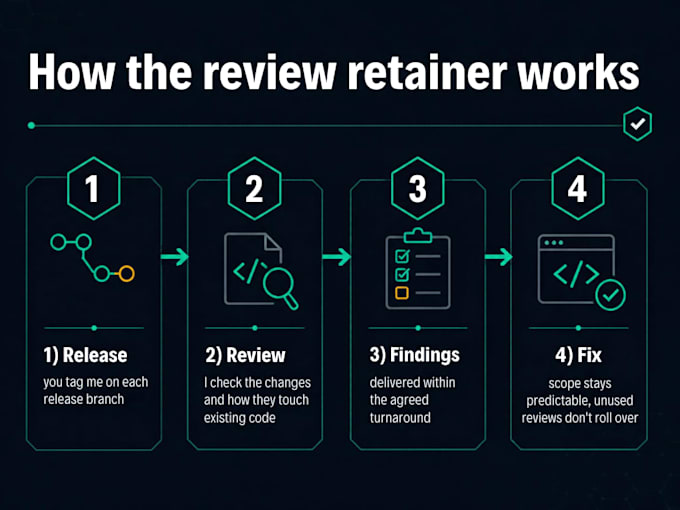
COME FUNZIONA
PERCHÉ ME
Ho costruito gli agenti di analisi statica e di test di exploit di ASCAS, un auditor AI di contratti intelligenti (progetto finale FAST-NUCES), quindi so bene dove gli scanner possono mancare di logica.
COSA MI SERVE DA TE
Accesso al repository (solo lettura è sufficiente)
L'ultimo rapporto di audit, se ne hai uno
Il tuo consueto calendario di rilascio
Codice mai auditato prima? Inizia con il mio servizio di audit Solidity completo, poi passa alle revisioni continuative.


Expertise:
Tokenizzazione sicura
•
Sicurezza staking
•
Privacy
Strumenti:
MythX
•
Slither
•
Securify
I servizi di criptovaluta si concentrano solo sullo sviluppo e la programmazione. Non condividere mai dati sensibili o chiavi private con altri.
Traduzione automatica.
Si tratta di una revisione completa?
No. Revisiona solo cosa è cambiato in ogni rilascio e come questo influisce sul codice esistente. Per codice mai auditato prima, ordina prima il gig di audit completo.
Come si misura lo scope?
In base alle righe di Solidity nei contratti che metti in scope. Le librerie come OpenZeppelin sono escluse a meno che non le abbia modificate.
Quali catene supportate?
Qualsiasi catena EVM: Ethereum, BNB Chain, Polygon, Arbitrum, Base. Niente Solana, Move o altri codici non-EVM.
Un audit garantisce che il mio contratto sia sicuro?
No. Riduce i rischi trovando e provando i problemi presenti nel commit che rivedo. Il codice modificato dopo quel commit non è coperto.
Cosa è fuori scope?
Scrittura di nuove funzionalità, frontend o backend, deployment, design economico o tokenomics, e codice aggiunto dopo il commit auditato.
Che supporto ricevo dopo la consegna?
Puoi fare domande sul rapporto per 7 giorni. Standard e Premium includono ri-verifiche delle tue correzioni.