Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Sviluppatore Android e iOS, Java, Kotlin, Flutter, Dart, React Native
Il tuo sito web, applicazione web, API, server o sistema è sicuro contro le minacce informatiche? Eseguirò un test di penetrazione professionale e una valutazione delle vulnerabilità per aiutarti a individuare i punti deboli prima che possano essere sfruttati.
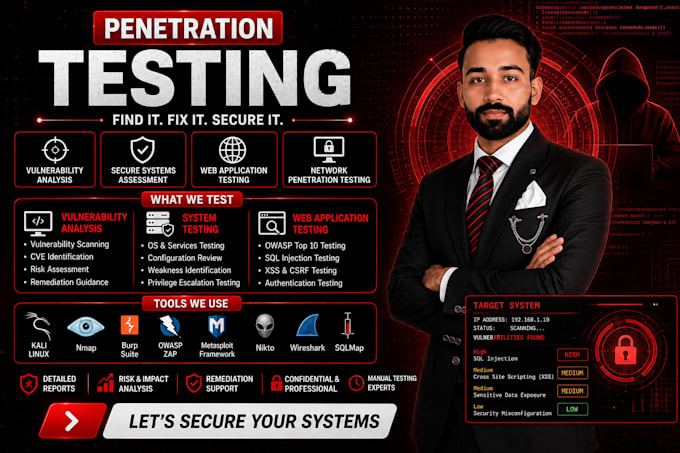
Offro test di sicurezza autorizzati per siti web, applicazioni web, API, server e sistemi. Il mio approccio combina test manuali con strumenti di cybersecurity standard del settore per identificare vulnerabilità, convalidare i risultati di sicurezza, valutare il rischio e fornire raccomandazioni pratiche per la correzione.
Cosa posso testare
Test di sicurezza
In base al pacchetto e alle esigenze, il testing può includere test OWASP Top 10, valutazione delle vulnerabilità, test di autenticazione, test di autorizzazione, analisi della sicurezza delle sessioni, test di validazione degli input, controlli di configurazione di sicurezza errata, verifica dell’esposizione di dati sensibili


Dispositivo:
Desktop
•
Laptop
•
Server
Sistema operativo:
Windows
•
Linux
Traduzione automatica.
Q: Di cosa hai bisogno prima di iniziare il penetration test?
A: Ho bisogno dell’URL/IP di destinazione, dell’ambito del test, delle credenziali necessarie (se applicabile) e della conferma che hai l’autorizzazione a testare il target.
Q: Cosa puoi testare?
A: Posso testare siti web, applicazioni web, API, server e sistemi autorizzati, a seconda del pacchetto scelto e dell’ambito concordato.
Q: Usi Burp Suite?
A: Sì. Potrei usare Burp Suite insieme a strumenti come Nmap, OWASP ZAP, Nuclei, Wireshark, Postman e Kali Linux, a seconda del target.
Q: È un’analisi delle vulnerabilità o un test di penetrazione?
A: Il servizio può includere scansioni automatiche di vulnerabilità, ma eseguo anche test di sicurezza manuali e convalido i risultati importanti quando necessario.
Q: Riceverò un rapporto di sicurezza?
A: Sì. Il rapporto può includere vulnerabilità, severità, prove, potenziali impatti e raccomandazioni di correzione.
Q: Puoi rifare il test dopo aver risolto le vulnerabilità?
A: Sì. Il retesting può essere incluso nel pacchetto applicabile per verificare se le vulnerabilità segnalate sono state correttamente risolte.
Q: Devo fornire le credenziali di accesso?
A: Solo se è richiesto un test autenticato. Le credenziali devono essere fornite in modo sicuro e solo per test autorizzati.
Q: Puoi testare un sito web di produzione live?
A: Sì, se possiedi il sito o hai un’autorizzazione esplicita e l’ambito e i tempi del test sono concordati in anticipo.
Q: Testi siti web o sistemi di terze parti?
A: No. Testo solo sistemi per i quali il cliente ha l’autorizzazione corretta.
Q: Cosa succede se trovi una vulnerabilità critica?
A: Documenterò e comunicherò responsabilmente la scoperta, spiegherò il potenziale impatto e fornirò raccomandazioni di correzione appropriate.