Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Traduzione automatica.
URGENTE: Correzione vulnerabilità PHP2Shell (CVE-2026-109618 & CVE-2026-109619 - CVSS 9.2)
Gravi difetti in PHP permettono agli attacker di eseguire codice non autorizzato sul tuo server senza login. Se il tuo sito web o server esegue PHP, potresti essere esposto in questo momento.
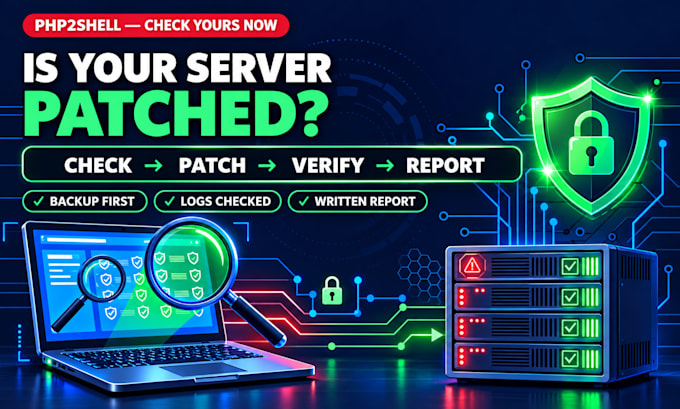
Controllerò il tuo server, applicherò la patch di emergenza, aggiornerò PHP a una versione sicura e verificherò la correzione con backup completo e zero downtime.
Il tuo sito WordPress, Laravel, WooCommerce o PHP personalizzato è al sicuro? Controllerò, correggerò e lo metterò al sicuro rapidamente.
COSE CHE FACCIO:
Su PHP 8.1 o versioni precedenti? Non esiste patch ufficiale per versioni non supportate. Mandami un messaggio e ti aggiornerò a una release sicura.
1 sito web / server per ordine. Hosting condiviso, VPS, cPanel, Plesk, Linux e Windows inclusi.
CONTATTAMI PRIMA DELL'ORDINE con il link del tuo sito: controllerò e ti dirò onestamente se sei vulnerabile.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
I fix WordPress errors and take AI apps live on Vercel and Supabase
Lingue
Traduzione automatica.
Traduzione automatica.
Come faccio a capire se sono vulnerabile?
Se PHP è inferiore a 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12, sei vulnerabile. Non conosci la tua versione? Inviami il link del sito prima di ordinare — controllo gratuitamente.
Il mio sito sarà giù durante la patch?
No. Faccio un backup completo prima e riavvio solo il servizio PHP — il downtime è di pochi secondi e verifico tutto dopo.
Ho PHP 8.1 o versione precedente. Puoi ancora aiutarmi?
Sì. Non esiste patch ufficiale per 8.1 e versioni precedenti, quindi ti aggiorno a una versione sicura supportata e risolvo i problemi di compatibilità.
Di quale accesso hai bisogno?
Pannello di hosting (cPanel/Plesk) o accesso SSH/VPS. Hosting condiviso senza controllo PHP? Ti guiderò passo passo.
Un WAF o un plugin di sicurezza basta?
No. I plugin e le regole WAF sono temporanei. Il team PHP dice che l’aggiornamento è l’unico rimedio completo — ed è quello che faccio.
Quanto velocemente puoi iniziare?
Controllo di base entro 24 ore. Per ordini premium la priorità è alta e si parte lo stesso giorno.
Come faccio a sapere se il mio sito è interessato?
Inviami l'URL del tuo sito, eseguirò prima una verifica delle vulnerabilità e ti mostrerò il risultato prima di qualsiasi patch.
L'aggiornamento PHP romperà il mio sito?
Faccio un backup completo prima, controllo la compatibilità dei plugin del tema e testo il sito dopo l'aggiornamento. Se qualcosa si rompe, lo aggiusto o faccio il rollback.