Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Tester di penetrazione
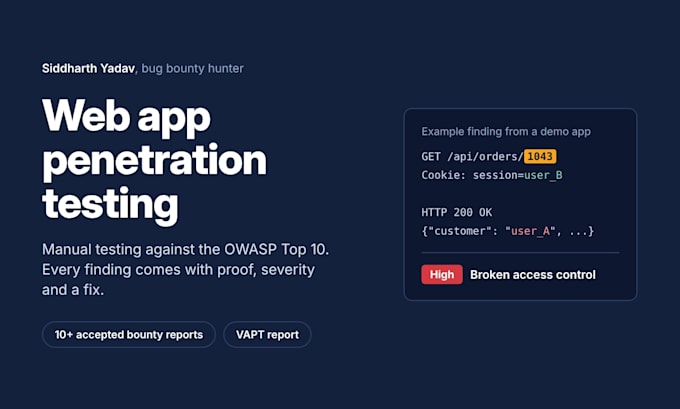
Il tuo sito web o la tua web app è davvero sicuro? Io sono Siddharth, specialista di cybersecurity e hunter attivo di bug bounty (HackerOne & Bugcrowd) con oltre 10 segnalazioni di vulnerabilità accettate, inclusa una risoluzione di un Account Takeover P2. Individuo i difetti che sfruttano i veri attaccanti e li spiego in modo semplice.
COSA TESTO (OWASP Top 10)
- Vulnerabilità di autenticazione e gestione delle sessioni
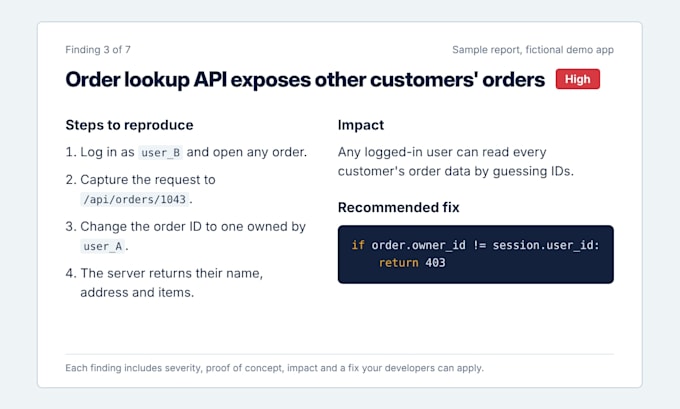
- Controllo di accesso rotto e IDOR
- Iniezione (SQLi, XSS)
- Logica di business e problemi API
- Configurazioni di sicurezza sbagliate
COSA OTTIENI
- Rapporto dettagliato con valutazioni di gravità
- Prova di concetto e passaggi per riprodurla
- Chiare raccomandazioni di correzione per i tuoi sviluppatori
STRUMENTI: Burp Suite, Kali Linux, test manuale
PACCHETTI
Base: scansione + breve rapporto
Standard: pentest manuale di una web app
Premium: full VAPT + test API + retest gratuita
Il test si effettua solo previa autorizzazione scritta, e tutti i riscontri restano riservati. Scrivimi prima di ordinare così confermiamo l'ambito.


Traduzione automatica.
Devo darti l'autorizzazione per testare il mio sito?
Sì. Testo solo con la tua autorizzazione scritta e nel perimetro che concordiamo. Ti mando una breve conferma prima di iniziare.
Il test potrebbe rompere o rallentare il mio sito?
Evito test distruttivi e carichi pesanti. Se sei preoccupato, posso testare una copia di staging invece del sito live.
Cosa include il rapporto?
Ogni riscontro arriva con una gravità, una prova di concetto, passaggi per riprodurla e una proposta di fix, scritto in modo che gli sviluppatori possano agire rapidamente.
Puoi testare app mobili o reti?
Questo gig copre applicazioni web e siti. Scrivimi prima se hai bisogno di qualcos'altro e ti dirò se posso aiutare.