Recentemente sono state scoperte vulnerabilità critiche come
CVE-2026-109618 e
CVE-2026-109619 (PHP2Shell) che espongono attivamente le applicazioni PHP ad attacchi di esecuzione remota del codice (RCE). Se il tuo server utilizza versioni PHP tra 5.4 e 8.5.11, gli attacker possono impossessarsi completamente del tuo sistema.
Sono uno Sviluppatore Full-Stack Senior e Architetto della Sicurezza specializzato nel mettere al sicuro applicazioni web, database e ambienti server. Eliminerò queste minacce critiche e fortificherò la tua infrastruttura contro attacchi futuri.
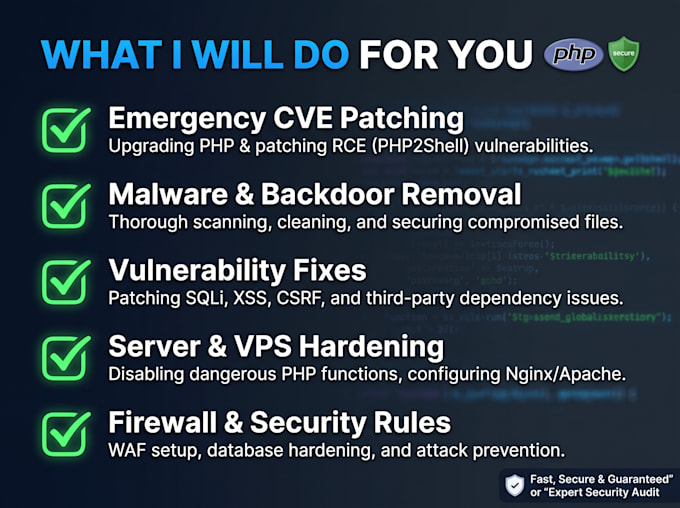
Cosa Farò:
- Patch di emergenza CVE: Aggiorna le versioni PHP vulnerabili alle release sicure (8.2.35, 8.3.36, 8.4.27 o 8.5.12) per prevenire l’exploit della memoria OOM.
- Remediation a livello di codice: Individua e correggi difetti comuni delle applicazioni, inclusi SQL Injection, Cross-Site Scripting (XSS) e vulnerabilità CSRF, usando una strict input sanitization e query parametrizzate.
- Hardenning di server e VPS: Metti in sicurezza il tuo server web (Nginx/Apache) disabilitando funzioni PHP pericolose (come eval e system), limitando i permessi delle directory e configurando intestazioni CSP adeguate.
- Auditing delle dipendenze: Scansiona e aggiorna pacchetti Composer vulnerabili e librerie outdated.