Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Ciao
Test di penetrazione della rete | PTES | Nessus Professional
Rafforza la sicurezza della tua rete prima che gli attaccanti sfruttino le vulnerabilità.
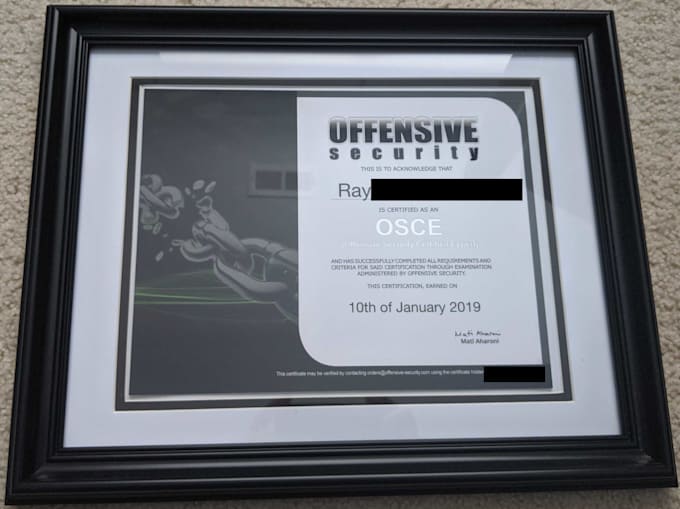
In qualità di esperto e certificato Penetration Tester di rete, aiuto le organizzazioni a identificare e risolvere le vulnerabilità di sicurezza attraverso metodologie standard del settore:
Cosa farò per te
1. Ricognizione di rete e revisione delle informazioni
2. Scansione completa delle porte e enumerazione dei servizi
3. Valutazione delle vulnerabilità
4. Validazione manuale dell'exploit
5. Scansione Nessus Professional inclusa
Riceverai un rapporto professionale dettagliato con riepilogo esecutivo, risultati tecnici e severità CVSS v3.

Traduzione automatica.
Perché ho bisogno di un test di penetrazione della rete?
Le reti sono spesso il primo punto di ingresso per gli attaccanti. Il pentesting identifica servizi esposti, configurazioni errate, credenziali deboli e percorsi per accessi non autorizzati.
Testi sia le reti interne che quelle esterne?
Sì. Il test esterno simula attaccanti reali provenienti da internet, mentre quello interno identifica minacce da dispositivi compromessi o scenari insider.
I miei sistemi o utenti subiranno downtime durante il test?
No. Eseguo test non invasivi a meno che non siano esplicitamente approvati per controlli di stress o DoS.
Controlli vulnerabilità come servizi obsoleti o protocolli deboli?
Sì. Identifico software obsoleti, porte non sicure, crittografia debole, vulnerabilità SMB e altre debolezze sfruttabili.
Testi dispositivi di rete come firewall, router e switch?
Sì. Valuto configurazioni, controlli di accesso, problemi di firmware e esposizione delle interfacce di gestione.
Quanto spesso dovrei fare un pentest di rete?
Almeno una volta all'anno, o dopo grandi cambiamenti di rete, nuovi server o servizi appena deployati.
Cosa riceverò dopo aver completato i test?
Un rapporto dettagliato che include: • Descrizioni delle vulnerabilità • Classificazione della gravità • Proof-of-Concept quando applicabile • Indicazioni chiare per la risoluzione
