Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Il tuo sito web o API è davvero sicuro o si presume che lo sia?
Sono uno studente di Cyber Security e ricercatore di sicurezza indipendente che trova e segnala vulnerabilità reali per lavoro, non qualcuno che esegue uno scanner automatizzato e lo chiama un "pentest".
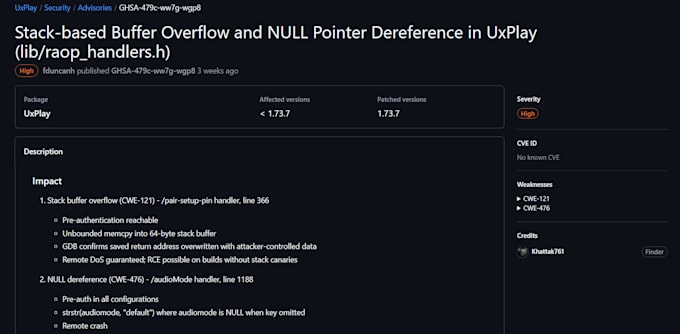
Possiedo un CVE riconosciuto per una vulnerabilità reale che ho scoperto e divulgato responsabilmente, insieme a molteplici avvisi di sicurezza di alta gravità pubblicati per progetti open-source tramite divulgazione coordinata. Oltre al mio lavoro di ricerca, faccio parte di una squadra CTF classificata #1 in Pakistan, con diverse vittorie a livello nazionale.
Ciò che offro:
Test di penetrazione manuale di applicazioni web & API (OWASP Top 10 & API Top 10)
SQL Injection, XSS, SSRF, IDOR, Bypass di autenticazione, Race Conditions, Vulnerabilità di logica di business
Report chiari e pratici con valutazioni di severità (CVSS) e indicazioni per la risoluzione
Test manuale autentico, non uno scanner automatizzato rivestito
Sono ancora all'inizio del mio percorso come freelancer qui su Fiverr, ma le competenze dietro questa gig sono dimostrate da vulnerabilità reali divulgate, ricerche pubblicate e risultati costanti nel settore della sicurezza, non solo da certificazioni o affermazioni.


Applicazione di testing:
Applicazione web
Tecnologia di sviluppo:
C/C++
•
JavaScript
•
PHP
•
Python
•
SQL
Dispositivo:
Linux
Traduzione automatica.
Di quali informazioni hai bisogno per iniziare?
Basta l'URL o l'endpoint API che vuoi testare, l'ambito (quali pagine/endpoint sono inclusi) e il permesso scritto per testare se non è il tuo dominio.
Si tratta di un test manuale o di una semplice scansione automatizzata?
Il mio testing è manuale, supportato da strumenti come Burp Suite e OWASP ZAP per copertura, non un report di scanner grezzo senza revisione umana.
Ho bisogno di conoscenze tecniche per capire il rapporto?
No. Ogni report include un riepilogo chiaro con valutazioni di severità, oltre a dettagli tecnici e passaggi di remediation che il tuo team di sviluppo può attuare direttamente.
Il testing influirà sul mio sito live o causerà downtime?
Testo con attenzione all'ambito concordato per evitare interruzioni, ma per sistemi di produzione consiglio di testare su staging quando possibile, o programmare durante le ore di basso traffico.
Firmi un NDA?
Sì, sono felice di firmare un NDA prima di iniziare, se necessario.
Cosa succede se trovi vulnerabilità critiche?
Segnalerò immediatamente le vulnerabilità critiche/ad alta severità invece di aspettare la consegna finale, così puoi iniziare subito le remediation.