Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Sviluppo di prodotti Web, Mobile, Blockchain e AI
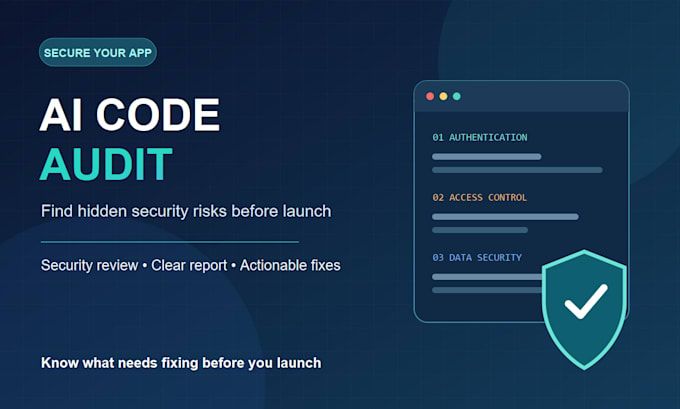
Il codice generato da AI può sembrare pronto al lancio ma nascondere rischi di sicurezza e affidabilità. Io rivedo il codice di web app proveniente da Cursor, Claude Code, Lovable, Bolt, Replit o qualsiasi altro workflow e trasformo i riscontri in un piano d’azione chiaro.
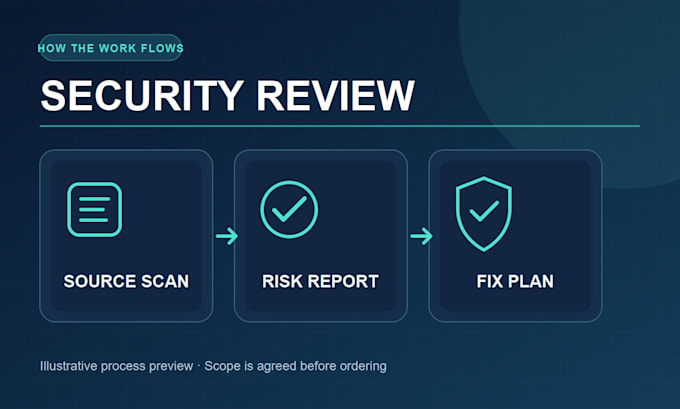
Controllo autenticazione e controllo degli accessi, segreti esposti, validazione degli input, rischi di injection, permessi del database, dipendenze, configurazione e manutenibilità. Ogni riscontro include gravità, posizione nel file, impatto e una raccomandazione pratica. La revisione manuale è supportata da strumenti appropriati.
Quick Scan copre fino a 15 file e rischi critici/Alti. Full Audit copre fino a 50 file con rapporto PDF classificato per gravità. Audit + Fixes copre fino a 100 file, corregge fino a 10 riscontri concordati e li ricontrolla. Ogni pacchetto comprende una walkthrough live sui riscontri: 30 minuti per Quick Scan e Full Audit, 60 minuti per Audit + Fixes. Il conteggio dei file si riferisce ai file di origine; ci accordiamo sull’estensione del repository prima di ordinare.
SPARK+ Technologies porta oltre 8 anni di esperienza nella consegna di software. Scrivimi con il tuo stack, la dimensione del repository e la preoccupazione principale così posso confermare il pacchetto giusto e i tempi.
Tecnologia di sviluppo:
TypeScript
Traduzione automatica.
Hai bisogno di accesso al mio repository privato?
Un invito in sola lettura al repository o un archivio di codice bastano. Possiamo concordare accesso e ambito nei messaggi su Fiverr prima di ordinare.
Cosa è incluso in Audit + Fixes?
Include l'audit completo, modifiche al codice per fino a 10 riscontri concordati e un ricontrollo di quelle correzioni. Se l'ambito è più vasto, ti proporrò un'offerta personalizzata separata prima di iniziare.
Puoi auditare un progetto costruito con Cursor, Lovable o Bolt?
Sì, se puoi condividere il codice sorgente esportato o il repository. Dimmi pure quale framework usi, numero approssimativo di file sorgente e eventuali preoccupazioni di deploy o accesso.
E se l'audit non trova problemi critici?
Riceverai comunque il rapporto con i riscontri concordati. Documenterò i controlli effettuati, eventuali rischi a gravità minore e miglioramenti pratici; una revisione limitata non garantisce che il software sia privo di rischi.