Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Il tuo API restituisce risposte corrette, gestisce richieste non valide e applica le regole di accesso previste?
Fornisco test REST API strutturati per aiutarti a identificare problemi funzionali prima che influenzino la tua applicazione o i tuoi utenti.
Sono un QA Engineer con circa un anno di esperienza professionale, inclusi test API con Postman, documentazione Swagger/OpenAPI e strumenti QA correlati.
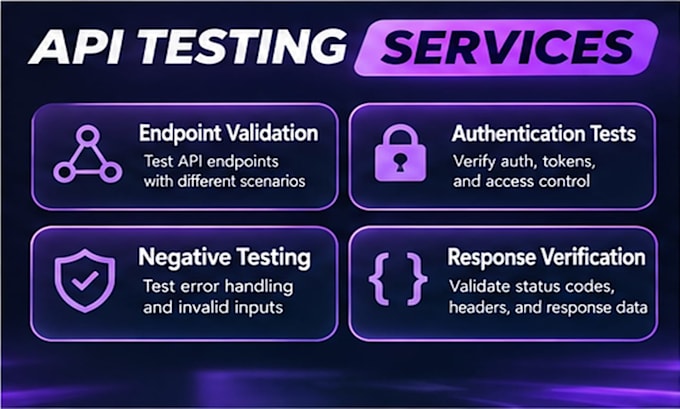
I miei servizi di test API includono:
Cceti riceverai:
Mi concentro su test funzionali pratici, documentazione chiara e risultati azionabili.
Contattami prima di ordinare con la tua documentazione API, numero di endpoint, requisiti di autenticazione e ambiente di testing, così posso confermare l’ambito e i requisiti di accesso.
Applicazione di testing:
Software
Tecnologia di sviluppo:
C#
•
Java
•
NoSQL
•
Swift
•
Unity
Dispositivo:
PC
Traduzione automatica.
Di quali informazioni hai bisogno per iniziare?
La tua base URL API, documentazione Swagger/OpenAPI o elenco degli endpoint, risposte previste e accesso di test autorizzato.
Quali strumenti usi?
Principalmente Postman e documentazione Swagger/OpenAPI. Ho anche esperienza nell'uso di Burp Suite per l’ispezione delle richieste.
Cosa riceverò?
Una collezione Postman, risultati dell’esecuzione, difetti documentati e un riepilogo degli endpoint e degli scenari testati.
Puoi testare API autenticati?
Sì, per i metodi di autenticazione supportati e con accesso di test autorizzato adeguato. Configurazioni complesse di identity-provider richiedono una revisione di fattibilità.
Fai test di sicurezza?
Questo gig include controlli di base negativi, autenticazione e autorizzazione. Non comprende un test di penetrazione completo o una verifica di sicurezza.
Cosa è escluso?
I test di carico/prestazioni, audit dell’infrastruttura, sviluppo API, test distruttivi in produzione e ricerche di exploit complesse sono esclusi.
Come funzionano le revisioni?
Le revisioni coprono correzioni o chiarimenti dei risultati e dei test all’interno dell’ambito originale. Nuovi endpoint o requisiti richiedono lavoro aggiuntivo.
Potete fornire la documentazione?
Sì. I report includono copertura degli endpoint, esiti dei test, passaggi di riproduzione e prove di risposta rilevanti.