Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD

Traduzione automatica.
Preoccupato che il tuo chatbot AI o l'app LLM possa divulgare dati sensibili, generare output non sicuro o essere manipolato da input abusivi? Lo rafforzerò contro i rischi OWASP LLM Top 10 in modo difensivo, metodico, con un rapporto di remediation chiaro.
Effettuerò una revisione di sicurezza e affidabilità difensiva di AI della TUA APPLICAZIONE LLM o chatbot:
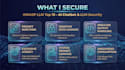
Revisione dei rischi OWASP LLM Top 10 (LLM01 a LLM10)
Valutazione delle barriere di sicurezza e gestione degli input
Revisione di perdite di dati sensibili e filtri di output
Controllo di sicurezza RAG / ingestione documenti (rischi di input indiretto)
Revisione di rate-limiting e abuso delle risorse
Rapporto PDF scritto con valutazioni di rischio, prove e soluzioni
PERCHÉ ME:
Ho creato un gateway di sicurezza AI in produzione da zero (pubblico su GitHub)
Formazione in ricerca sulla sicurezza AI e ingegneria cloud-native
Mappo i risultati su OWASP LLM Top 10, NIST AI RMF, ISO 42001
Revisione esclusivamente difensiva del tuo sistema, con tua autorizzazione
STANDARD & TOOLING:
OWASP LLM Top 10, NIST AI RMF, MITRE ATLAS, ISO 42001, promptfoo, Garak
PIATTAFORME SUPPORTATE:
OpenAI, Anthropic Claude, Groq, Llama (Ollama), Mistral, Gemini, RAG personalizzato, agenti AI, chatbot
COSA OTTIENI:
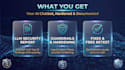
Rapporto PDF riassuntivo esecutivo
Risultati dettagliati con valutazioni di gravità
Raccomandazioni concrete di soluzione
Cloud Native Security and DevSecOps Engineer, Kubernetes CI CD AI Safety
Lingue
Traduzione automatica.
Traduzione automatica.
Q1: Cercherai davvero di "bucare" il mio AI?
No. Effettuo una revisione difensiva di sicurezza e affidabilità usando la metodologia OWASP LLM Top 10 sui sistemi di cui sei proprietario o autorizzato a valutare. Non eseguo test offensivi di alcun tipo.
Q2: Che tipi di app AI supporti?
Chatbot, assistenti di supporto clienti, applicazioni RAG, agenti AI e strumenti AI interni. Supporto per OpenAI, Anthropic, Groq, Ollama, Mistral e Gemini.
Q3: Come appare il rapporto finale?
Un PDF con riassunto esecutivo e risultati dettagliati. Ogni risultato include: categoria OWASP LLM, valutazione di gravità, prove di supporto e raccomandazioni di soluzione concrete.
Q4: Puoi anche risolvere i problemi che trovi?
Sì — il pacchetto Premium include l'implementazione delle barriere di sicurezza e dei filtri di input. Il pacchetto Standard fornisce solo raccomandazioni.
D5: Quanto tempo ci vuole?
Base: 3 giorni. Standard: 7 giorni. Premium: 14 giorni. Possibilità di consegna più rapida — contattami prima di ordinare.
Q6: È riservato?
Sì. Firmo un NDA prima di rivedere qualsiasi dato sensibile. Tutte le credenziali e gli input condivisi vengono distrutti dopo l'incarico.


