Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Ingegnere della sicurezza
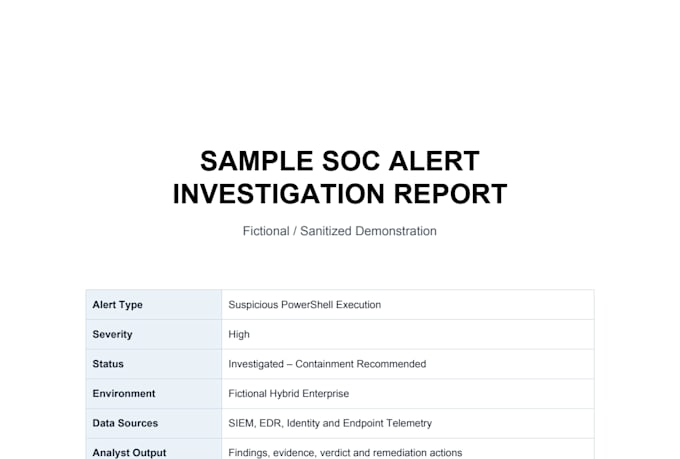
Fornisco indagini pratiche sugli alert SOC e analisi dei log di sicurezza per identificare attività sospette.
Con 1,6 anni di esperienza nel SOC, indago sugli alert di sicurezza, correlando log e IOC, eseguo threat hunting e fornisco raccomandazioni pratiche di contenimento e remediation.
### Alert e indagini
Alert di phishing e email dannose
Alert di malware e sicurezza endpoint
Compromissione delle credenziali e autenticazioni sospette
Prise di controllo dell'account e attività legate a MFA
Attività di brute-force e credential-stuffing
Indagine IOC e threat hunting
Processi sospetti ed esecuzione di comandi
Sfruttamento web e alert WAF
Alert di firewall e sicurezza di rete
Uso improprio dei privilegi e attività sospette sull'account
### Strumenti
SIEM: Datadog, Splunk, Microsoft Sentinel, Kibana
EDR: CrowdStrike, Microsoft Defender
Firewall: Palo Alto, FortiGate
WAF/Proxy: Imperva, Bluecoat
Sicurezza email: Microsoft Defender for Office 365, Symantec
Cloud/Identità: Azure, Entra ID, OCI
Rete: HAProxy
### Cosa ricevi
Triaging e indagini sugli alert
Correlazione log e IOC
Risultati di threat hunting
Sintesi dell'indagine
Azioni raccomandate di contenimento e remediation
Indicatori e prove rilevanti