Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Fullstack Lead Developer con 8 anni di esperienza
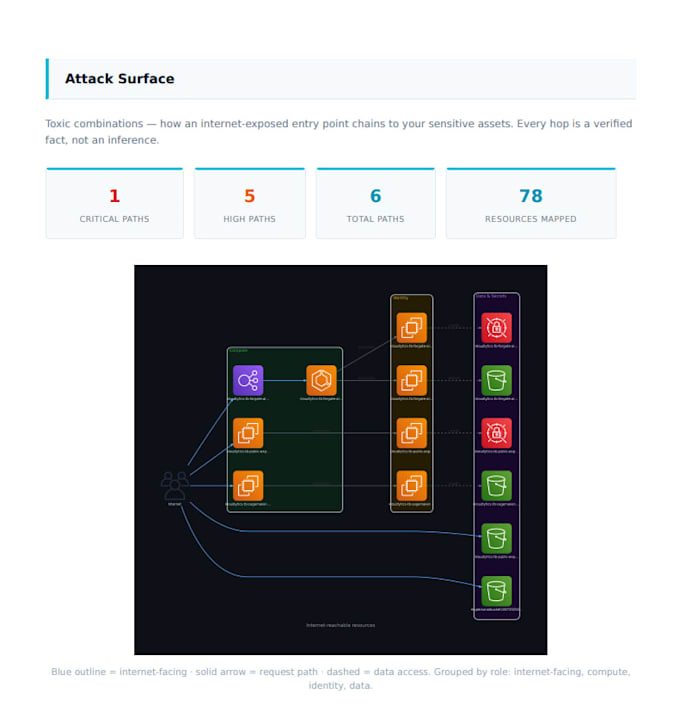
Ciao, posso fornirti un report rapido sulla tua infrastruttura AWS. Oltre 200 controlli di sicurezza su più di 36 servizi AWS, tra cui Bedrock e SageMaker, con mappatura della superficie di attacco e un punteggio di postura.
Non avrò bisogno di alcun accesso in scrittura al tuo account AWS. Devi solo creare un ruolo in sola lettura per il quale ti fornirò un modello di cloud formation.
Il modello di cloud formation sarà trasparente e potrai vedere esattamente quali permessi richiedo.
Contattami e mettiamo in sicurezza il tuo cloud!!!!


Provider Cloud:
Amazon Web Services
Expertise:
Configurazione
•
Performance
Traduzione automatica.
Quali permessi AWS sono necessari?
Richiede solo permessi IAM in sola lettura. Utilizziamo policy gestite da AWS (SecurityAudit, ReadOnlyAccess) limitate ai servizi che analizziamo. Non richiedo mai permessi in scrittura di alcun tipo.
Come funziona l'accesso cross-account?
Crei un ruolo IAM nel tuo account AWS con una trust policy che permette al mio account AWS di assumerlo. Il ruolo richiede un ID esterno unico che generiamo — questo previene attacchi di tipo confused deputy dove un altro cliente AWS potrebbe ingannare AWS facendogli credere di avere accesso.
Qualcosa viene installato nel mio ambiente?
No. È completamente senza agent. Ci connettiamo al tuo account tramite l'API AWS usando l'API STS AssumeRole. Niente viene installato, distribuito o eseguito all’interno del tuo account AWS.
Per quanto tempo sono validi i credenziali?
Utilizziamo STS AssumeRole per generare credenziali temporanee a breve durata per ogni scansione. Queste credenziali scadono automaticamente e non vengono mai conservate a lungo termine.