Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Il punto di riferimento definitivo per il networking aziendale e la cybersecurity a prova di bomba
Descrizione del servizio
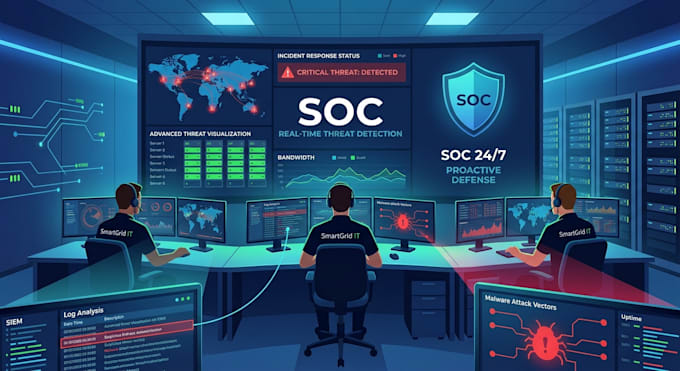
Garantisci il 100% di uptime della rete e una protezione proattiva contro le minacce con servizi personalizzati di NOC (Network Operations) e SOC (Security Operations).
Da SmartGrid IT, progettiamo, implementiamo e gestiamo soluzioni NOC/SOC su misura per monitorare lo stato del sistema, rilevare in tempo reale le minacce informatiche e mantenere il tuo business in funzione senza problemi 24/7.
Cosa Offriamo
Perché sceglierci?
Contattaci prima di ordinare così possiamo personalizzare una soluzione per il tuo ambiente!
Tipo di software:
Area di lavoro
•
CRM
•
•
VPN
Traduzione automatica.
D: Qual è la differenza tra i servizi NOC e SOC?
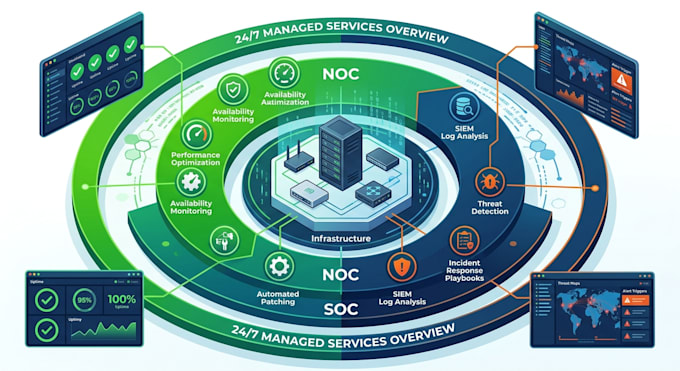
Il NOC si concentra sulle prestazioni dell'infrastruttura, sul tempo di attività della rete e sulla disponibilità. Il SOC si focalizza esclusivamente sulla cybersecurity, sull'analisi dei log SIEM, sulla rilevazione delle minacce in tempo reale e sulla risposta agli incidenti.
D: Quali strumenti SIEM e di monitoraggio supporti?
Lavoriamo con le principali piattaforme del settore come Wazuh, Elastic Stack (ELK), Splunk, Microsoft Sentinel, PRTG, Zabbix, Nagios e Datadog.
D: Come funziona il pacchetto gestito di 30 giorni?
Offriamo monitoraggio continuo 24/7, revisioniamo i log di sistema quotidianamente, indaghiamo sugli avvisi, applichiamo patch di sicurezza critiche e consegniamo rapporti dettagliati mensili sulle prestazioni e sulle minacce.
D: Come ci notifichi e gestisci gli incidenti quando si verifica un problema?
Configuriamo avvisi automatizzati in tempo reale (Email, Slack o Teams) e seguiamo le procedure operative standard (SOP) concordate per risolvere direttamente il problema o per scalarlo immediatamente al tuo team.