Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD

Traduzione automatica.
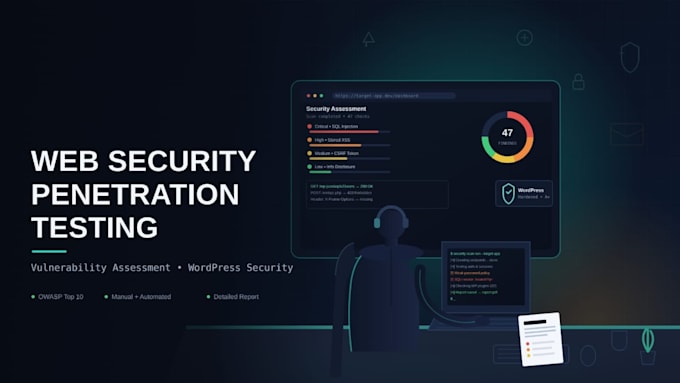
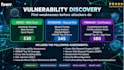
Offro servizi di testing di sicurezza per siti web e applicazioni web, aiutandoti a trovare vulnerabilità prima che lo facciano gli hacker.
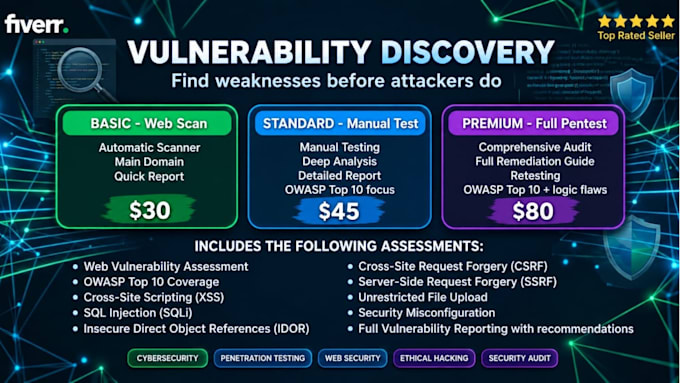
I miei servizi principali coprono Application Security, Web Application Security, Vulnerability Assessment, Security Auditing e Vulnerability Discovery. Testo per problemi critici come OWASP Top 10 (SQL Injection, XSS, IDOR, CSRF, SSRF), problemi di autenticazione e controllo degli accessi, sicurezza di WordPress, sicurezza API, problemi di credenziali e privilegi, directory/percorso traversal e indagini su ransomware.
Servizi che offro:
Riceverai un rapporto chiaro che spiega cosa è stato trovato, il suo impatto e come risolverlo, senza gergo, solo soluzioni pratiche. Contattami prima di ordinare così possiamo discutere le tue esigenze.
Grazie,
Tawhid Hasan
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
I will do web security penetration testing and WordPress security Audit"
Lingue
Traduzione automatica.
Traduzione automatica.
Che tipo di sito web puoi testare?
Posso testare siti aziendali, blog, siti eCommerce, siti WordPress e applicazioni web personalizzate.
Quali problemi di sicurezza controlli?
Controllo problemi di sicurezza web comuni come OWASP Top 10, SQL Injection, XSS, IDOR, CSRF, SSRF, autenticazione, controllo degli accessi e configurazioni di sicurezza errate.
Fornisci un rapporto di sicurezza?
Sì. Fornisco un rapporto chiaro con le vulnerabilità trovate, il loro impatto, le prove e le correzioni raccomandate.
Offri altri servizi di cybersecurity oltre a quelli elencati in questa gig?
Sì. Offro anche altri servizi di cybersecurity oltre a quelli elencati in questa gig. Se hai esigenze di sicurezza specifiche o progetti, sentiti libero di inviarmi un messaggio con i dettagli. Sarò felice di discuterne con te.