Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Traduzione automatica.
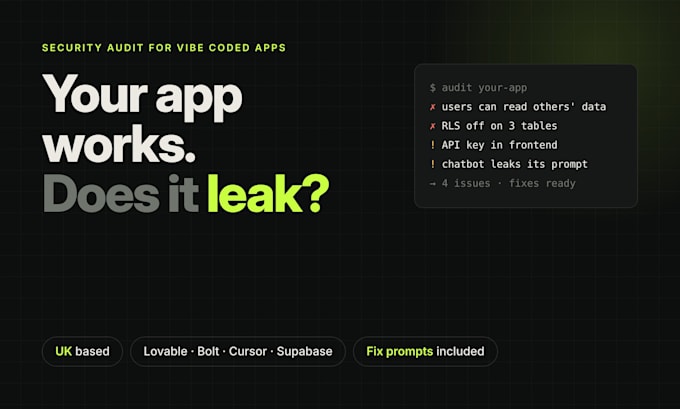
Hai costruito l'app con Lovable, Bolt, Cursor, Replit o v0? Probabilmente funziona. Probabilmente ha anche delle lacune.
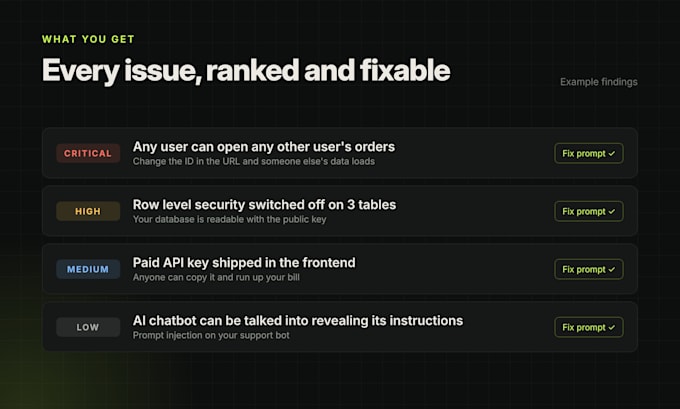
Gli strumenti di coding AI si sviluppano in fretta e ignorano la sicurezza. Rivedo gli stessi problemi, volta dopo volta:
Trovo questi problemi, ti mostro esattamente come possono essere sfruttati e spiego la soluzione in italiano chiaro. Nel pacchetto top li correggo io per te.
Perché scegliere me
Cosa ottieni
Testo solo le app che possiedi o per cui hai l’autorizzazione a testare.
Scrivimi con la tua stack prima di procedere e ti dirò cosa controllerei.
UK developer, I find the security holes in vibe coded apps
Lingue
Traduzione automatica.
Traduzione automatica.
Posso messaggiarti nella mia lingua?
Sì. Scrivimi in qualsiasi lingua e risponderò nella tua usando strumenti di traduzione. Il report arriva di default in inglese, e posso tradurre il sommario se ti serve.
Di cosa hai bisogno da me?
URL della tua app live, accesso in lettura al tuo repo GitHub e due account di test in modo che possa verificare se un utente può vedere i dati di un altro. Posso testare anche solo dall'URL, ma il repository rende l’audit molto più completo.
Il testing potrebbe rompere la mia app in produzione?
No. Non eseguo test di carico, non elimino dati e non cambio nulla sull'app live. Nel pacchetto Audit + Fix, tutte le correzioni passano tramite una pull request che tu rivedi prima che venga fusa.
La mia app non è stata costruita con Lovable. Puoi comunque aiutare?
Sì. Se è costruita su Next.js, React, Node, Supabase, Firebase o Postgres, posso auditarla, indipendentemente da come sia stata realizzata.
E se non trovo nulla?
Riceverai comunque un report che mostra tutto ciò che ho controllato e che è passato. Questa è una prova utile se stai lanciando, raccogliendo fondi o onboarding clienti.
Il mio codice rimane privato?
Sì. Uso solo per l’audit e rimuovo il mio accesso una volta consegnato l’ordine. Sono felice di firmare un NDA se ne hai bisogno.
Puoi anche sistemare i problemi?
Sì. Scegli Audit + Fix, oppure aggiungi l'opzione Fix one issue extra a qualsiasi pacchetto.