Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
The Cyber Friend, dove puoi Fidarti di Noi, con la tua Sicurezza
Sam selezionato dal team Fiverr Pro per la sua esperienza.
Selezionato per
Sicurezza informatica
Vetted Pro
La maggior parte dei tabletop sono teatro di checkbox. Un facilitatore legge da uno script, la leadership annuisce, e il rapporto finisce in una cartella che nessuno riapre più.
Non è così.
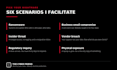
Costruisco lo scenario attorno alla tua esposizione reale. Ransomware se il downtime ti avrebbe eliminato. Minaccia interna se ti preoccupa l'accesso privilegiato. Breach del fornitore se la tua supply chain è il punto debole. Inchiesta regolamentare se si avvicina un audit.
Ogni esercizio include:
Questo soddisfa HIPAA 164.308(a)(7), il dominio di risposta agli incidenti di CMMC Level 2, e NIST CSF RS.RP. Quando il tuo assicuratore chiede se hai testato il piano, questo è il documento che risponde.
Nessuno si ferma, e nessuno tocca la produzione. La tua squadra prende decisioni in una stanza e scopre dove il piano si rompe mentre è ancora economico scoprirlo.
Scrivimi con il tuo settore e cosa sta spingendo questa esigenza, e ti dirò quale scenario si adatta.



Expertise:
Awareness
•
Gap analysis
•
Valutazione del rischio
Traduzione automatica.
Per chi è questo?
Qualsiasi organizzazione che ha bisogno di testare il suo piano di risposta agli incidenti, soddisfare un requisito di conformità o preparare la leadership a un incidente reale.
Quali scenari possiamo simulare?
Ransomware, minaccia interna, violazione da parte di terzi o fornitori, inchiesta regolamentare, compromissione delle email aziendali, esfiltrazione di dati e incidenti di sicurezza fisica. Scegliamo insieme lo scenario in base al tuo settore, alla tua esposizione reale e a ciò che il tuo auditor o assicuratore vuole documentare.
Quanto dura l'esercizio vero e proprio?
La sessione facilitata dura 2 ore. Prevedi altri 30-45 minuti all'inizio per una chiamata di kickoff per definire lo scenario, e altri 30 minuti dopo l'esercizio per un debrief immediato.
Questo soddisfa il nostro requisito di conformità?
Si collega a HIPAA 164.308(a)(7), al dominio di risposta agli incidenti di CMMC Livello 2 e a NIST CSF RS.RP. Ricevi documentazione scritta che mostra che l'esercitazione è avvenuta, cosa è emerso e cosa stai facendo a riguardo.
Hai bisogno di accedere ai nostri sistemi?
No. Nulla viene spento e nessuno tocca la produzione. È una discussione facilitata. La tua squadra prende decisioni in una stanza e noi documentiamo dove il piano si interrompe.
Chi deve essere presente nella stanza?
Chiunque dovrebbe prendere decisioni durante un incidente. Proprietario o dirigente, responsabile IT o fornitore, e chiunque abbia responsabilità legali, HR o comunicazioni. Sei-dieci persone sono l'ideale. Più di dodici e le voci più silenziose smettono di parlare.


