Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Esperto di Automazione Python e Web Scraping
la tua sito live o la tua web app è vulnerabile agli hacker? Scoprilo prima che lo facciano loro.
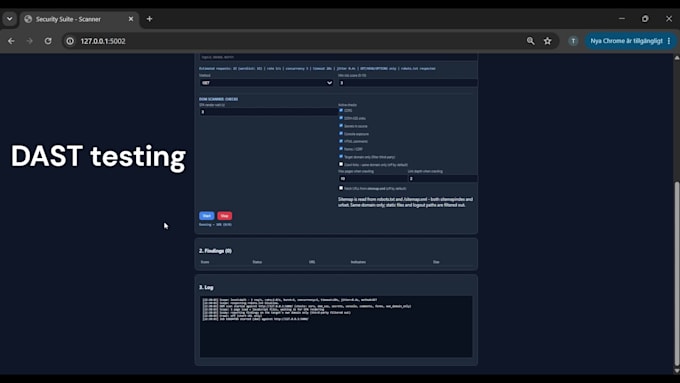
Lanciare una web app o SaaS senza testarla contro attacchi del mondo reale è un rischio enorme. Eseguo test completi Dynamic Application Security Testing (DAST) e OWASP Top 10 penetration testing sul tuo sito live, web app o API per scoprire vulnerabilità sfruttabili.
Cosa testo sulla tua applicazione live:
Cose che ricevi:
Hai un URL live o un ambiente di staging? Mandami un messaggio con il link prima di ordinare per un controllo iniziale gratuito!


Applicazione di testing:
Applicazione web
Tecnologia di sviluppo:
HTML e CSS
•
JavaScript
•
Node.js
•
Python
•
React
Dispositivo:
PC
•
Mac
•
Linux
Traduzione automatica.
Questo test di sicurezza farà crashare o danneggiare il mio sito live?
No! Uso metodi di testing sicuri e non distruttivi. Tuttavia, per penetration test approfonditi (Standard/Premium), è sempre consigliato testare su un ambiente di staging o test se ne hai uno.
Qual è la differenza tra i tuoi service SAST e DAST?
SAST analizza il tuo codice sorgente statico dall'interno. Questo servizio (DAST) testa il tuo sito web o l'app in esecuzione dall'esterno, simulando come farebbe un vero hacker per attaccare i tuoi URL e API live.
Puoi testare dietro una login wall (test autenticato)?
Sì! Nei pacchetti Standard e Premium testo sia le pagine pubbliche sia le dashboard di utenti/admin loggati per verificare escalation di privilegi e vulnerabilità IDOR.