Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD


Traduzione automatica.
Le app create con Lovable, Bolt o Cursor spesso funzionano bene durante le demo, ma possono cominciare a esporre dati non appena entrano utenti reali. Il più delle volte il problema è con Supabase: una tabella con la sicurezza a livello di riga non abilitata, un bucket di storage accessibile a chiunque, oppure una chiave segreta finita nel browser.
Controllo manualmente: eseguo l’audit su due app live su Supabase e Stripe personalmente (SecPlus Mastery e Keystair). Possiedo anche la certificazione CompTIA Security+.
Cosa controllo:
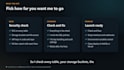
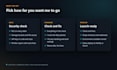
Ricevi un rapporto in italiano chiaro. Ogni rilevamento ti dice cosa sbaglia e quanto è grave, con la correzione esatta (SQL, una impostazione o una modifica al tuo codice). Nei pacchetti Standard e Premium mi occupo delle correzioni e li ricontrollo. Lavoro con un invito da collaboratore e non chiedo mai le tue password. Non sei sicuro quale pacchetto fa per te? Scrivimi prima.
Chrome extensions and launch fixes for apps built with AI
Lingue
Traduzione automatica.
Traduzione automatica.
Cosa ti serve da me per iniziare?
L’indirizzo dell’app, l’accesso al codice (un invito da collaboratore GitHub o un file zip) e un invito alla tua organizzazione Supabase. Non ho mai bisogno delle tue password.
La Security check cambia qualcosa nella mia app?
No. Il controllo è in sola lettura. Ricevi il rapporto e puoi applicare le correzioni da solo oppure passare a Check and fix.
È un test di penetrazione?
No. Si tratta di una revisione della configurazione di Supabase, delle chiavi e del codice per le criticità comuni in app come la tua. Se gestisci cartelle cliniche o dati di carte, serve comunque un test di penetrazione completo.
La mia app usa Firebase. Puoi aiutare?
I controlli sono pensati attorno a Supabase. Mandami un messaggio prima e ti dirò onestamente se posso aiutare.


