Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Analista di cybersecurity
Se vuoi mettere in sicurezza la tua infrastruttura, analizzare attività sospette o triage degli alert del Security Operations Center (SOC), offro monitoraggio professionale di cybersecurity e analisi dei log per identificare le minacce prima che influenzino il tuo business.
Servizi offerti:
Analisi dei log: ispezione approfondita di log di Linux, Windows, server web e reti.
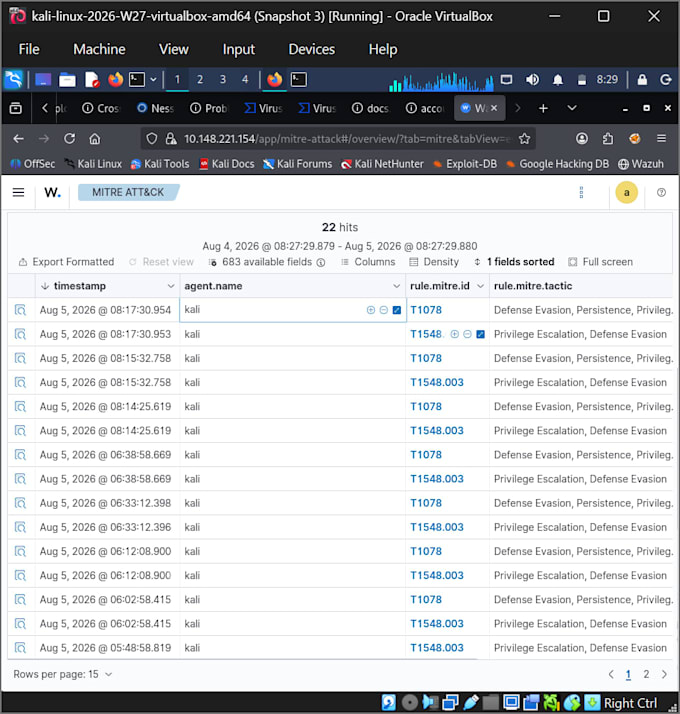
SIEM & triage degli alert: analisi degli alert (Wazuh, Splunk, Elastic) per distinguere falsi positivi da minacce critiche.
Analisi degli incidenti: indagine su tentativi di accesso non autorizzati, attività di malware e anomalie di rete.
Reportistica azionabile: report chiari e strutturati che dettagliano i rischi identificati e le indicazioni passo passo per la remediation.
Perché scegliermi?
Formazione nelle operazioni di cybersecurity moderne e difesa della rete.
Competenza pratica con piattaforme SIEM, analisi del traffico e amministrazione di sistemi.
Comunicazione chiara con stakeholder non tecnici e consegna rapida.
Nota: inviami un messaggio diretto prima di ordinare, così possiamo discutere del tuo ambiente tecnico specifico e delle tue esigenze!


Dispositivo:
Desktop
•
Laptop
•
Tablet
•
Router
•
Printer
Sistema operativo:
Windows
•
Linux
•
IOS
•
Android
•
Ubuntu
Traduzione automatica.
Quali formati di log analizzi?
Analizzo log di autenticazione e sistema di Linux, log di eventi di Windows, log di accesso/errori del server web, log del firewall e esportazioni SIEM (Wazuh, Splunk).
Devo condividere credenziali di sistema raw?
No. Puoi inviare in sicurezza file di log (.txt, .csv, .json, .pcap) o concedere accesso in sola lettura ai dashboard di monitoraggio.