Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Ingegnere DevOps senior
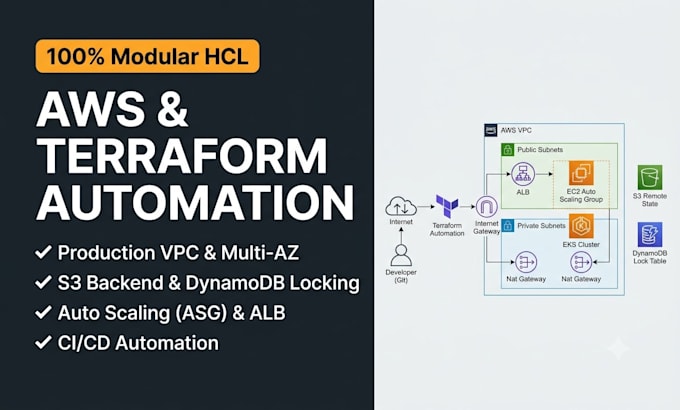
Stai cercando di provisionare un'infrastruttura cloud sicura, scalabile e completamente automatizzata su AWS? Progetterò e implementerò ambienti pronti per la produzione usando Terraform (IaC) su misura per le tue esigenze di business.
Con oltre 6 anni di esperienza in DevOps e Cloud Engineering, garantisco che la tua infrastruttura segua gli standard del framework AWS Well-Architect, pensati per alta disponibilità, sicurezza ed efficienza dei costi.
Cosa Offro:
Perché Scegliere Me?


Strumenti:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Hashicorp Vault
Framework:
Terraform
Linguaggio di programmazione:
Bash
•
Python
Expertise:
Installazione
•
Migrazione
•
Debug
Traduzione automatica.
Cosa devo fornire per iniziare?
Dovrai fornire i requisiti del progetto (o diagramma dell'architettura) e l'accesso al tuo account AWS (tramite un utente/ruolo IAM con permessi temporanei limitati, o chiavi di accesso AWS). NON condividere le credenziali dell'account root.
Come gestisci le credenziali sensibili e i file di stato?
Implemento pratiche di sicurezza rigorose. I file di stato di Terraform sono archiviati in modo sicuro in un backend remoto S3 con blocco dello stato DynamoDB e crittografia lato server. Tutte le credenziali e i parametri sensibili sono gestiti tramite variabili d'ambiente o AWS Secrets Manager / Parameter Store—mai hardcoded.
Riceverò codice Terraform modulare e ben documentato?
Sì, assolutamente. Riceverai codice HCL pulito, pronto per la produzione e completamente modulare, strutturato per più ambienti (ad esempio dev, stage, prod). Sono sempre incluse istruzioni dettagliate di deployment e guide di esecuzione (README.md).
Puoi aiutarmi a integrare il codice Terraform nel mio pipeline CI/CD?
Sì! A seconda del pacchetto scelto, posso scrivere pipeline CI/CD automatizzate (usando GitHub Actions, GitLab CI o Jenkins) per eseguire automaticamente terraform fmt, validate, plan e apply su push o pull request.
Cosa succede se ho bisogno di modifiche o supporto dopo aver completato l'ordine?
Tutti i pacchetti includono supporto post-consegna per revisioni, per garantire che tutto funzioni senza problemi nel tuo ambiente. Se hai bisogno di manutenzione a lungo termine o aggiornamenti futuri, possiamo creare un ordine personalizzato o un contratto di retainer continuo.