Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD


Traduzione automatica.
Hai costruito la tua app con Lovable, Bolt o Replit e vuoi mettere dati reali di utenti o clienti dentro?
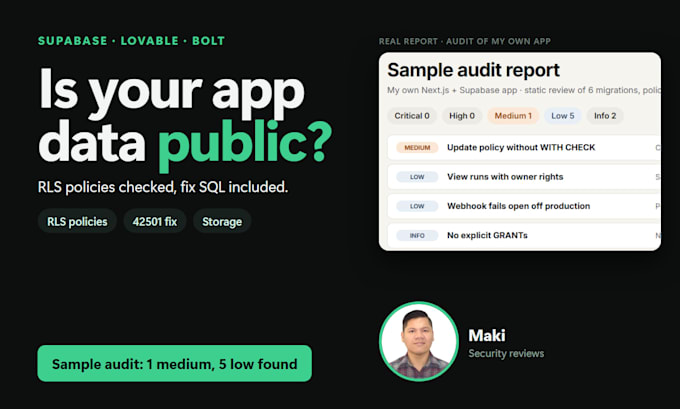
La vulnerabilità più comune è lo strato del database: tabelle che chiunque può leggere con la chiave pubblica, perché la row-level security è spenta o una policy permette tutto. Controllo cosa può effettivamente raggiungere uno sconosciuto, rivedo ogni tabella, vista e funzione, e ti consegno un rapporto chiaro in italiano con lo SQL esatto per aggiustare ogni problema.
Nuovo: dal 30 ott 2026 Supabase smette di esporre nuove tabelle automaticamente. Le app poi falliscono con "permission denied for table" (errore 42501), e la soluzione rapida "grant everything" può riaprire i tuoi dati. Il pacchetto Basic risolve tutto in modo sicuro: prima la row-level security, poi solo i permessi necessari a ciascun ruolo.
Non leggo mai i dati dei tuoi utenti: i leak check contano le righe, non le aprono. Interrogo solo app che possiedi o per cui sei autorizzato a testare, con la tua OK scritta. Si tratta di una revisione puntuale, non una garanzia o certificazione.
Mandami l’URL della tua app e dimmi quale pacchetto ti serve.
Google Sheets, Apps Script and AI Automation
Lingue
Traduzione automatica.
Traduzione automatica.
La mia app mostra "permission denied for table" (42501). Puoi sistemarlo?
Sì, quello è il pacchetto Base. Dal 30 ott 2026 Supabase non espone più nuove tabelle automaticamente. Attivo la sicurezza a livello di riga e una policy prima, poi concedo solo ciò che serve a ogni ruolo, così la correzione non apre i tuoi dati a tutti.
Hai bisogno della mia password o della chiave service_role?
No. Il controllo delle fughe usa solo la chiave pubblica già presente nella tua app. Per l'audit e le correzioni ti chiedo di invitarmi al tuo progetto Supabase, cosa che potrai rimuovere in seguito. Mai inviare password o chiavi segrete in chat.
Guarderai anche i dati dei miei utenti?
No. Il controllo delle fughe conta le righe con una richiesta che restituisce un numero, mai le righe stesse. Tabelle, policy e funzioni vengono revisionate senza aprire i record degli utenti.
E se non trovi nulla di sbagliato?
Ricevi comunque il rapporto, con l'elenco di ogni controllo superato, così sai esattamente cosa è stato testato. È una verifica in un punto nel tempo, non una garanzia o una certificazione.