Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Ingegnere senior di threat detection
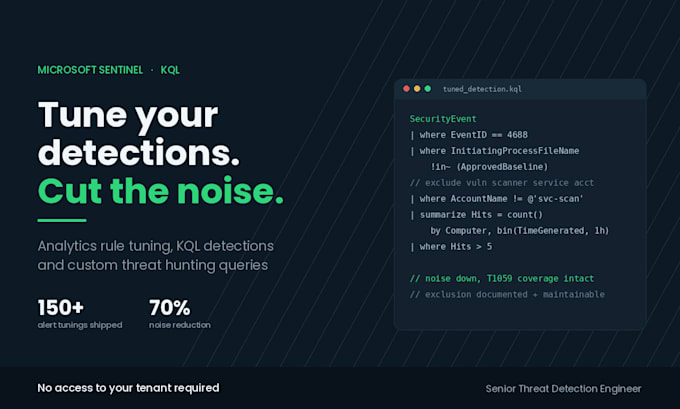
Il tuo Sentinel genera più alert di quanti il tuo team possa gestire, e non riesci a capire quali sono importanti.
Sono un ingegnere senior di threat detection con oltre 5 anni in ambienti SOC e MSSP. Nel mio ruolo attuale ho implementato più di 150 tuning di alert in Azure Sentinel, riducendo il rumore fino al 70% sulle rilevazioni ad alta priorità senza perdere copertura.
Ciò che faccio:
Ricevi un rapporto scritto con i volumi di alert prima/dopo, ogni query documentata e 7 giorni di follow-up per domande successive alla consegna.
Piattaforma: Azure Sentinel, Defender XDR, KQL, Sigma, MITRE ATT&CK. MSc Cyber Security.
Faccio anche analisi di malware e reverse engineering, quindi le mie rilevazioni derivano dallo studio del comportamento reale degli attaccanti piuttosto che dalla copia di template.
Contattami prima di ordinare e ti confermerò scope e prezzo per il tuo ambiente.

Provider Cloud:
Altro
Expertise:
Altro
Risorsa di cloud computing:
Gruppi di sicurezza