Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Integrazioni API e Sicurezza per lo sviluppo Full Stack
Ciao, sono Mohamed :) uno sviluppatore che fa anche penetration testing, quindi guardo il tuo codice come se fossi un attaccante.
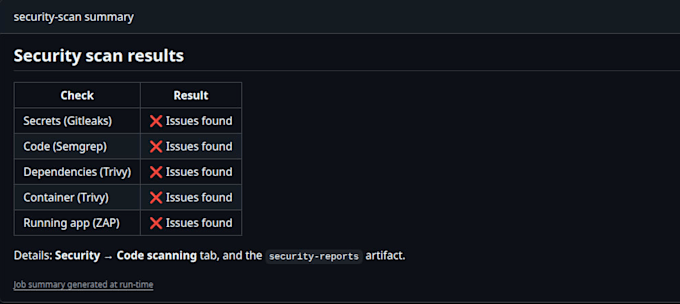
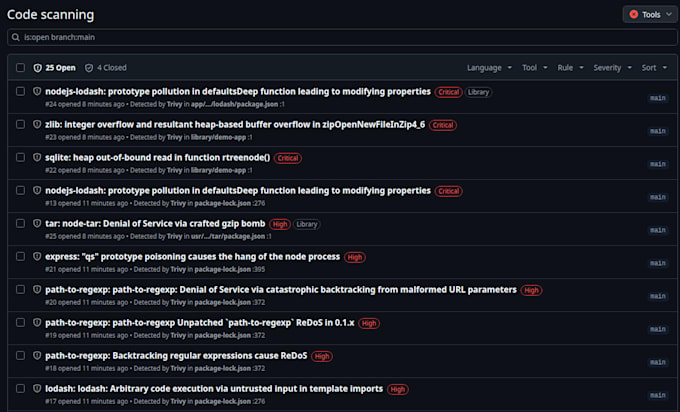
Ho impostato controlli automatici di sicurezza nella tua pipeline CI/CD. Password compromesse, pacchetti rischiosi e vulnerabilità comuni vengono segnalate prima della consegna, non dopo.
Cosa ottieni
Scansioni per segreti trapelati, pacchetti vulnerabili e codice non sicuro a ogni commit
Scansione delle immagini Docker
Avvisi Slack o email con correzioni in linguaggio semplice
Test dell’app in staging e revisione manuale (Premium)
Aiuto nella scelta degli strumenti giusti per il tuo stack
Lavoro con GitHub Actions e GitLab CI, usando strumenti come Gitleaks, Semgrep, Trivy e OWASP ZAP. Regolo ogni setup per non sommergerti di falsi allarmi.
Testo solo sistemi che possiedi o per i quali hai l’autorizzazione a testare, ma questo permette di individuare i problemi comuni subito.
Non sei sicuro di quale pacchetto sia quello giusto? Scrivimi un messaggio con la tua situazione e te lo dirò.

Traduzione automatica.
Hai bisogno di accesso al mio ambiente di produzione?
No. L’accesso in lettura al tuo repository è sufficiente. Mi serve solo un URL di staging per la scansione dinamica Premium.
Con quali piattaforme CI lavori?
GitHub Actions e GitLab CI. Se usi qualcos’altro, scrivimi prima e ti dirò se posso aiutarti.
Questo rallenterà i build?
Appena un po’. Faccio eseguire le scansioni in parallelo o solo sulle pull request, così ci mettono solo minuti e non ore.
Devo dare permessi prima di testare l’app?
Sì, per le scansioni in staging. Ho bisogno di una conferma scritta che possiedi l’app o sei autorizzato a testarla.
Non sono sicuro di quale pacchetto mi serve. Cosa devo fare?
Mandami un messaggio con il tuo stack tecnologico e cosa ti preoccupa. Ti consiglierò il pacchetto giusto prima che ordini.