Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Ingegnere DevOps per Terraform e CICD
Immagini Docker gonfie, build fallite o app che funzionano in locale ma crashano in produzione?
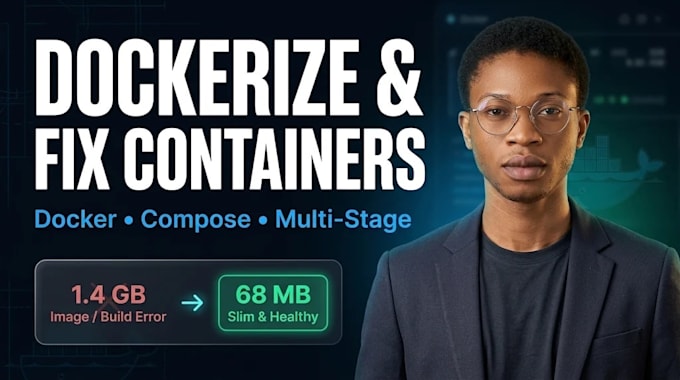
Io containerizzo la tua applicazione o risolvo configurazioni Docker & Docker Compose esistenti in modo che la tua stack si regga veloce, sia affidabile e superi i controlli di sicurezza.
Quello che consegno:
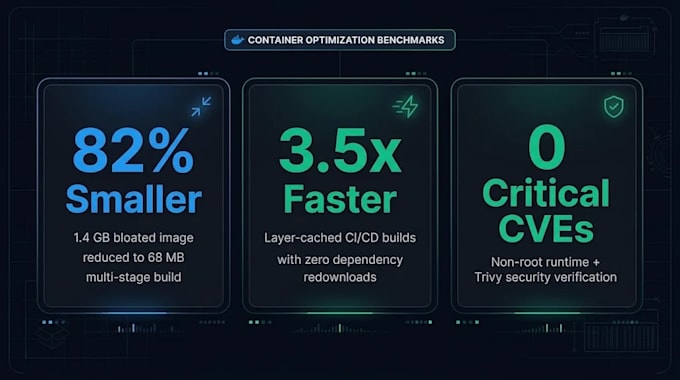
Dockerfile multi-stage: build snelli e ottimizzati per cache per Node.js, Python, Go, Java, PHP e frontend statici, tagliando le dimensioni dell’immagine fino all'80%.
Docker Compose multi-servizio: orchestrazione pulita per la tua app, database (PostgreSQL, MySQL, MongoDB), Redis e worker in background con healthcheck, reti e volumi persistenti adeguati.
Debugging Build & Runtime: risolvo conflitti di dipendenze, errori di permessi, problemi di binding delle porte e configurazioni errate di .dockerignore.
Hardening di sicurezza in produzione (Premium): utenti container non root, immagini base minimal distroless/alpine, livelli privi di secret e un report di vulnerabilità Trivy.
Ogni ordine include file di configurazione puliti, commentati e una README passo-passo per poter avviare o distribuire con un solo comando.
Scrivimi la tua tech stack o l’log degli errori prima di ordinare così posso confermare il pacchetto migliore!
Strumenti:
Kubernetes
•
Docker
•
Amazon EKS
•
Google Kubernetes Engine
Framework:
Npm
•
Terraform
•
Ansible
•
Marionetta
•
Crossplane
Expertise:
Installazione
•
Sviluppo
•
Configurazione
Traduzione automatica.
Quali linguaggi di programmazione e framework supporti?
Contenitore Python (Django, FastAPI, Flask), Node.js (Express, NestJS, Next.js), Go, Java (Spring Boot), PHP (Laravel), Ruby e frontend statici React/Vue, insieme a database e cache come PostgreSQL, MySQL, MongoDB e Redis.
Riesci a sistemare un Dockerfile o Docker Compose esistente che fallisce?
Sì. Inviami il tuo Dockerfile attuale, docker-compose.yml e log degli errori di build/runtime. Individuerò la causa principale, ottimizzerò il caching dei layer, correggerò reti o permessi sui volumi e verificherò una build pulita.
Come gestisci variabili d'ambiente e credenziali sensibili?
Le Secrets non vanno mai incorporate nei layer delle immagini. Fornisco un template .env.example pulito e configuro l'iniezione dell'ambiente in runtime o i Docker secrets in modo che le tue credenziali restino completamente separate dal tuo codice.
Puoi anche deployare la mia app dockerizzata su AWS, VPS o Kubernetes?
Sì. Puoi aggiungere l'opzione Kubernetes Deployment YAML extra a questo Gig, o mandarmi un'offerta personalizzata per deploy dei tuoi container su AWS ECS/EC2, DigitalOcean, o per impostare build CI/CD automatizzate con GitHub Actions.