Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Ingegnere DevOps per Terraform e CICD
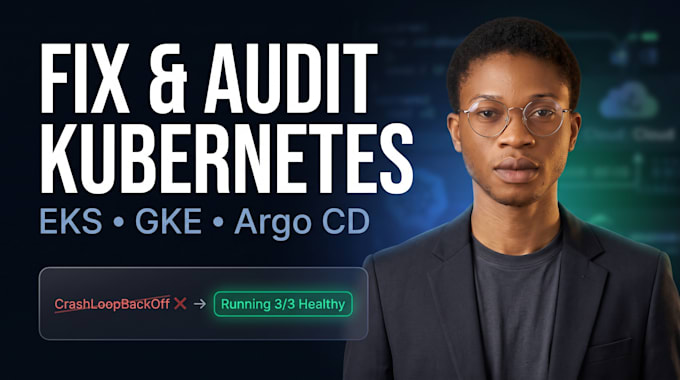
Il tuo carico di lavoro Kubernetes è bloccato in CrashLoopBackOff, fallisce i controlli di salute o si aggiorna in modo imprevedibile?
Offro troubleshooting di Kubernetes basato su prove e audit di affidabilità per team di ingegneria e costruttori SaaS che eseguono carichi su AWS EKS, GCP GKE o cluster gestiti in proprio.
Cosa consegno (scelto per pacchetto):
- Basic (triage del carico di lavoro): diagnosi della causa principale di 1 Deployment, StatefulSet o Job che non funziona, partendo da manifesti redatti, output di kubectl describe e log, con patch YAML testate.
- Standard (audit di affidabilità): audit fino a 5 carichi di lavoro riguardo CPU/memoria richieste e limiti, sonde di liveness/readiness, HPA, PodDisruptionBudgets, RBAC e NetworkPolicies.
- Premium (Recensione EKS/GKE e GitOps): affidabilità completa del cluster, drift Argo CD / Rollouts e rollback canarino, osservabilità Prometheus/OpenTelemetry, e revisione Workload Identity.
Antefatti e confini:
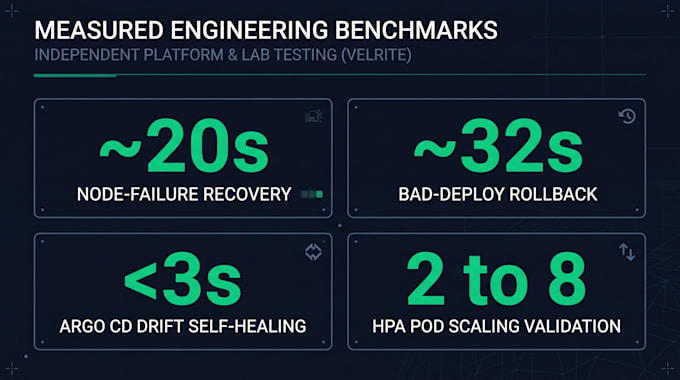
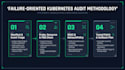
La mia metodologia orientata al fallimento è supportata da benchmark indipendenti di GCP GKE e AWS EKS per l’ingegneria (auto-riparazione, drift di Argo CD con auto-riparazione e risoluzione di gare del scheduler). Non eseguo modifiche in produzione non autorizzate; scrivimi prima per un’esecuzione cluster personalizzata.
Traduzione automatica.
Hai bisogno dell’accesso diretto al mio cluster di produzione live?
No. La maggior parte delle revisioni e dei triage di cause principali si fanno offline in modo sicuro usando i tuoi manifest YAML/Helm redatti, gli output di kubectl describe e i log dei pod. Se serve una verifica diretta del cluster, possiamo partire da un accesso in lettura con privilegi minimi o in staging tramite un’offerta personalizzata.
In che modo posso condividere i file di configurazione e i log in modo sicuro?
Rendi sempre rossoPassword, token API, chiavi private TLS e secret .env prima di caricare i file. Non incollare mai credenziali grezze nei messaggi Fiverr o nelle richieste d’ordine.
E se il mio problema riguarda più microservizi o richiede interventi diretti?
Il Basic copre 1 carico di lavoro, lo Standard fino a 5. Se il tuo ambiente richiede remediation multi-servizio o esecuzione live del cluster, inviami i dettagli e preparerò un’offerta fissa personalizzata con piano di rollback chiaro.
Puoi garantire zero downtime o sicurezza al 100% dopo la revisione?
Nessun ingegnere onesto può garantire zero downtime o sicurezza assoluta. Quello che consegno sono correzioni di configurazione concrete testate, rischi prioritizzati e passaggi di verifica documentati, così il tuo team può eliminare i modi di fallimento noti.