Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD



Traduzione automatica.
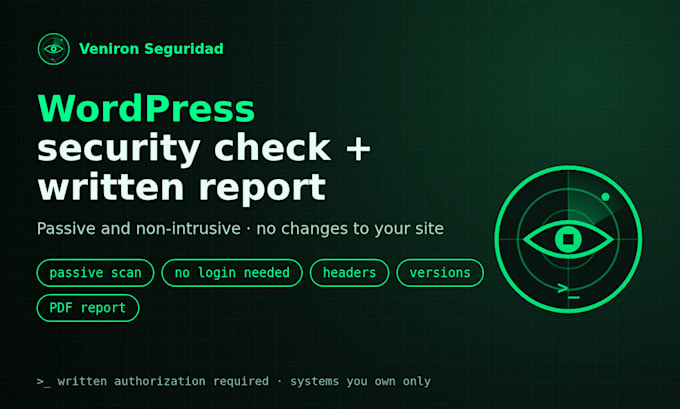
Controllo di sicurezza passive e non intrusivo di WordPress: nulla sul tuo sito viene modificato.
Non sei sicuro che il tuo sito WordPress sia esposto? Ottieni un controllo rapido della sicurezza NON INTRUSIVO e un rapporto scritto chiaro.
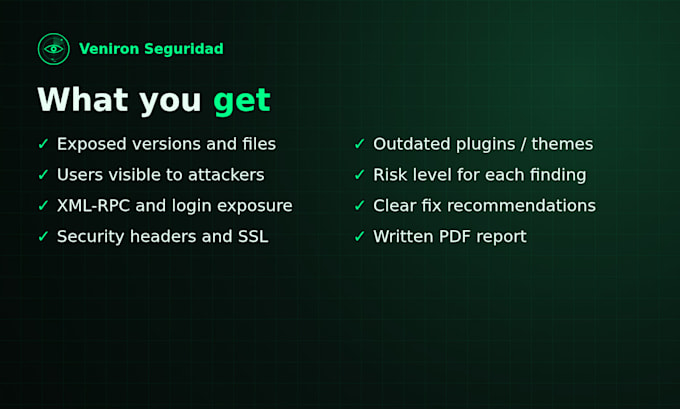
Cosa controllo (passivo, solo informazioni pubbliche):
- versioni del core di WordPress, plugin e temi visibili dall'esterno
- vulnerabilità note per quelle versioni (WPScan vulnerability DB, CVE pubblici)
- configurazione HTTPS/TLS e certificato
- intestazioni di sicurezza (HSTS, CSP, X-Frame-Options...)
- file ed endpoint esposti: readme, xmlrpc.php, enumerazione utenti
- protezione della pagina di accesso
- Facoltativo: revisione delle impostazioni wp-admin se mi dai accesso (Premium)
Cosa ottieni: un rapporto in PDF con ogni rilevamento, livello di rischio e istruzioni di correzione in linguaggio chiaro.
Questo servizio è SOLO REPORT. Nessuna correzione, nessun brute force, nessuna sfruttamento, nessun test di carico. Devi possedere il sito (o essere autorizzato) e confermarlo per iscritto nell'ordine.
Vuoi che i problemi siano risolti? Dai un'occhiata al mio servizio di rinforzo di WordPress.
Chi sono: formazione di hacking etico di base e avanzata, oltre 10 anni su Linux e macOS, e il mio laboratorio di analisi isolato.
Contattami prima di ordinare se hai domande.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Linux and WordPress Security Specialist
Lingue
Traduzione automatica.
Traduzione automatica.
Cambierai qualcosa sul mio sito?
No. Questo gig è solo report. Non installo plugin né modifico file. Se vuoi correzioni, guarda il mio gig di hardening per WordPress.
La verifica è sicura per il mio sito?
Sì. Uso solo informazioni pubbliche passive e richieste di pagina normali. Nessun brute force, nessuna exploit, nessuna prova di carico.
Posso ordinare una verifica per un sito che non possiedo?
No. Devi possedere il sito o avere un'autorizzazione scritta dal proprietario, confermata nei requisiti dell'ordine.
Devo concederti l'accesso amministratore?
Non per Basic o Standard. L'accesso admin è necessario (e opzionale) solo per Premium; puoi creare un account temporaneo e eliminarlo dopo.