Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA



Traduzione automatica.
ISO 27001 Lead Auditor, SOC 2, ISO 42001 and Microsoft 365 Security
Lingue
Traduzione automatica.
Traduzione automatica.
Ho bisogno di ISO 27001, SOC 2 o entrambi?
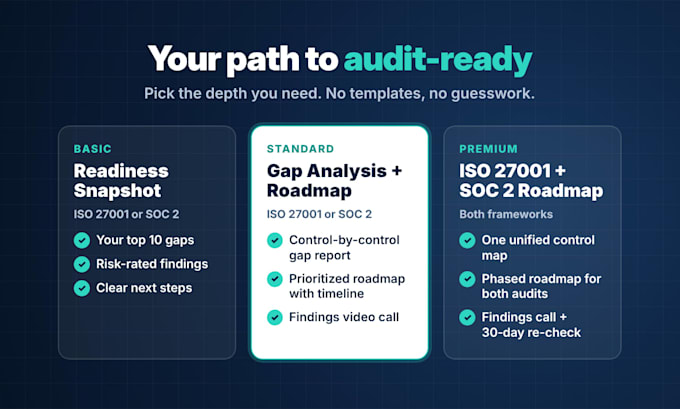
I clienti statunitensi di solito chiedono SOC 2; i clienti europei e globali spesso chiedono ISO 27001. Dimmi a chi vendi e ti consiglierò uno dei due. Se ne hai bisogno di entrambi, Premium li mappa insieme così costruisci ogni controllo una volta.
Questo mi porterà alla certificazione?
Mostra esattamente cosa sistemare prima della tua verifica. L’audit vero e proprio è eseguito da una parte indipendente: un organismo di certificazione accreditato per ISO 27001, o una società CPA autorizzata per un rapporto SOC 2.
SOC 2 Tipo I o Tipo II: quale copri?
Entrambi. Tipo I verifica che i tuoi controlli siano progettati correttamente in un determinato momento; Tipo II verifica che siano stati operativi per 3-12 mesi. Segnalerò quali gap bloccano il Tipo I e cosa devi iniziare a raccogliere per il Tipo II.
Di cosa hai bisogno da me?
Risposte alle domande dell’ordine, eventuali policy o rapporti di audit passati che hai, e una chiamata o questionario di 30-60 minuti con chi gestisce IT e sicurezza. Non serve alcun accesso amministrativo ai tuoi sistemi.
Lavori con Vanta, Drata o Secureframe?
Sì. Sono un ammin verificado di Vanta. Se già usi una piattaforma di conformità, userò lo stato dei tuoi controlli e dei test come input, così la roadmap si adatta allo strumento che hai.
Scrivi anche le policy mancanti?
Non in questo gig. Il tuo rapporto elenca ogni policy mancante o debole. Se vuoi che vengano redatte, lo offro come servizio policy a parte. Manda un messaggio e ti invierò un’offerta personalizzata.
Cosa significa che sistemi/assets sono nel perimetro?
I prodotti o le piattaforme che saranno inclusi nel perimetro dell’audit, ad es. la tua app SaaS principale e il suo ambiente cloud. La maggior parte delle startup ha bisogno di 1. Contattami se ne hai di più.