Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
OSCP, CEH Master, CPENT, Penetration Tester e consulente di sicurezza
Livello 1
Ha soddisfatto determinati criteri di prestazione e mostra un forte potenziale nel marketplace.
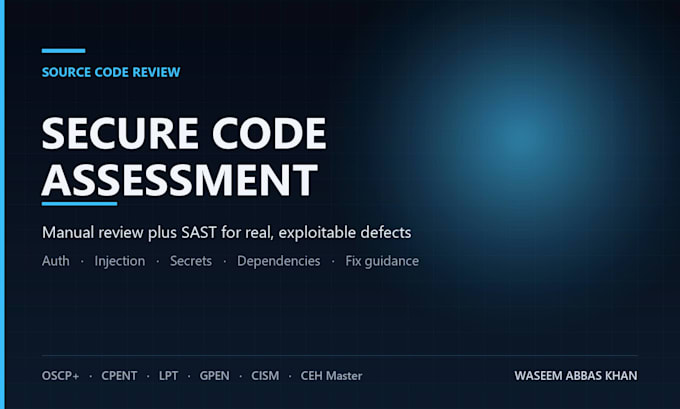
Gli scanner automatici producono rumore. Questa è una revisione manuale, riga per riga, della sicurezza del tuo codice sorgente da parte di un penetration tester, combinata con strumenti SAST, così ottieni rilevazioni su cui i tuoi sviluppatori possono davvero intervenire.
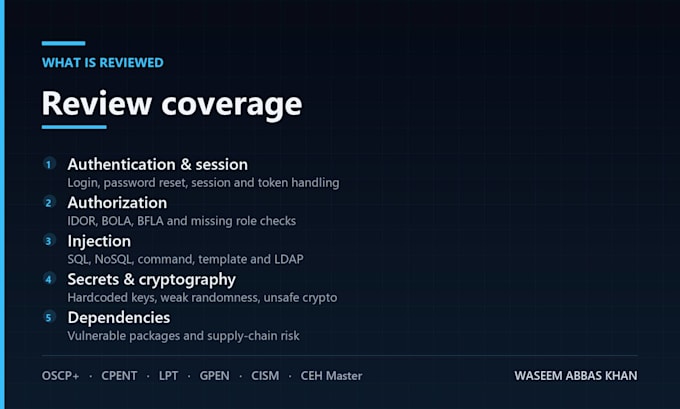
Verifico per:
- difetti di autenticazione e gestione delle sessioni
- lacune di autorizzazione e controllo degli accessi (IDOR, BOLA, BFLA)
- injection: SQL, NoSQL, comando, template e LDAP
- deserializzazione non sicura e gestione del caricamento dei file
- segreti e credenziali commitati nel repository
- uso inappropriato della crittografia e casualità debole
- rischio di dipendenze e della supply chain
- logging, gestione degli errori ed esposizione dei dati
Ogni riscontro include il riferimento al file e al numero di riga, una spiegazione chiara, proof of concept quando sicuro, gravità (CVSS 3.1) e un esempio di remediation a livello di codice. Posso seguire il tuo stack: Python, Node.js, PHP, Java, .NET, Go, Ruby o TypeScript.
Base: fino a 5.000 linee, un linguaggio.
Standard: fino a 20.000 linee, due linguaggi, revisione delle dipendenze.
Premium: fino a 50.000 linee, revisione manuale completa, workshop di remediation e retest.
Inviami il link al repository o un archivio, insieme a una breve nota su cosa ti preoccupa di più.
Dispositivo:
Desktop
•
Laptop
•
Server
•
Mobile
•
Tablet
Sistema operativo:
Windows
•
Linux
•
Unix
•
Android
Traduzione automatica.
Il mio codice è privato. Come ci accedi?
Invito al repository privato, archivio zip o un ramo condiviso. L'accesso viene rimosso al termine dell'incarico.
Firmi un NDA?
Sì. Inviami i tuoi, oppure posso fornire un NDA reciproco.
È la stessa cosa di un pentest?
No. Si tratta di una revisione del codice sorgente white-box; individua problemi prima e indica la riga esatta del codice.