Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Sicurezza delle applicazioni Cloudflare, F5 WAF e LTM e DDoS, sicurezza di Wordpress
Livello 1
Ha soddisfatto determinati criteri di prestazione e mostra un forte potenziale nel marketplace.
Cerchi un senior security engineer per proteggere, accelerare e progettare l'intero ecosistema Cloudflare? Fornisco design, audit e implementazione pratica end-to-end su tutta la pila Cloudflare. Ciò che copre questo servizio all-in-one: Audit WAF aziendale e modalità Blocca: analisi dei log di 30 giorni su OWASP CRS e Managed Rulesets. Parsing preciso del payload e regole personalizzate 'Skip' per abilitare la modalità Blocca con zero downtime per l’attività. Inventario Master Excel incluso. Global Load Balancing: pool multi-origin, controlli di stato, georouting e failover automatizzati. DNS avanzato e Edge Caching: appiattimento DNS, ottimizzazione proxy e regole edge cache personalizzate per alleggerire i server di origine. Cloudflare R2 Storage: setup di object storage compatibile con S3, mapping di dominio personalizzato, policy CORS e architettura zero-egress. Zero Trust Architecture: deploy di Cloudflare Tunnels (cloudflared) per mettere in sicurezza app private senza porte in ingresso aperte. Policy di accesso e integrazione IdP (Okta, Google, Azure AD). Edge Workers e header di sicurezza: manipolazione leggera delle richieste all’edge. Stack supportati: piani Enterprise/Business/Pro, OWASP CRS, Bot Management e Rate Limiting. Trasforma subito la tua infrastruttura
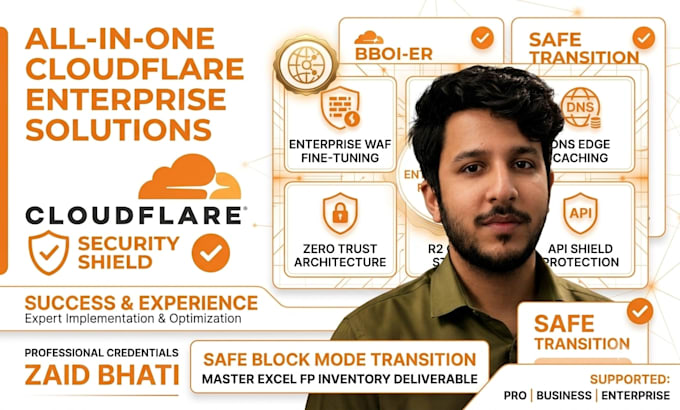
Traduzione automatica.
È possibile implementare Zero Trust senza aprire porte al mio firewall?
Sì! Usando Cloudflare Tunnels (cloudflared), un daemon in outbound connette direttamente il tuo origin server all'edge di Cloudflare. Puoi chiudere tutte le porte in ingresso sul tuo firewall pubblico, eliminando l'esposizione a scansioni di porte e attacchi diretti all'origine.
In che modo Cloudflare R2 fa risparmiare sui costi di hosting?
A differenza di AWS S3 o Google Cloud Storage, Cloudflare R2 non applica tariffe di egress. Spostando media statici, documenti e asset su R2 con regole edge cache personalizzate, diminuisci drasticamente i costi di banda cloud accelerando la distribuzione globale.
L'ottimizzazione del WAF influenzerà utenti legittimi dell'app mobile o dell'API?
No. Ogni eccezione alle regole è creata come regola Skip mirata, limitata a endpoint validati, metodi e condizioni del payload. In questo modo traffico legittimo mobile (Dart/iOS/Android) e web B2C scorre senza compromettere la protezione di sicurezza globale.
